

Les responsables de la sécurité et les professionnels de terrain peuvent observer la même organisation, les mêmes mesures de sécurité et les mêmes tableaux de bord, et parvenir à des conclusions différentes sur l’efficacité de la cybersécurité.
Les uns voient des progrès stratégiques, un meilleur alignement et des investissements qui commencent à porter leurs fruits. Les autres voient les alertes, les solutions de contournement, les contraintes d’effectifs et les lacunes qui restent sans réponse derrière la stratégie.
Le rapport 2026 Bitdefender Cybersecurity Assessment révèle à quel point ces points de vue divergent régulièrement. Fondé sur une enquête indépendante menée auprès de 1 200 professionnels de l’informatique et de la cybersécurité dans six pays, le rapport constate que les responsables informatiques et de la sécurité interrogés ont attribué à la posture de cybersécurité de leur organisation une note supérieure de 8 % en moyenne à celle attribuée par les professionnels de terrain.
C’est ce qu’on appelle un écart d’optimisme en cybersécurité. Le laisser persister peut avoir des conséquences sur les priorités, les investissements et les risques.
Dirigeants et professionnels de terrain : avons-nous une visibilité sur l’usage interne de l’IA ?
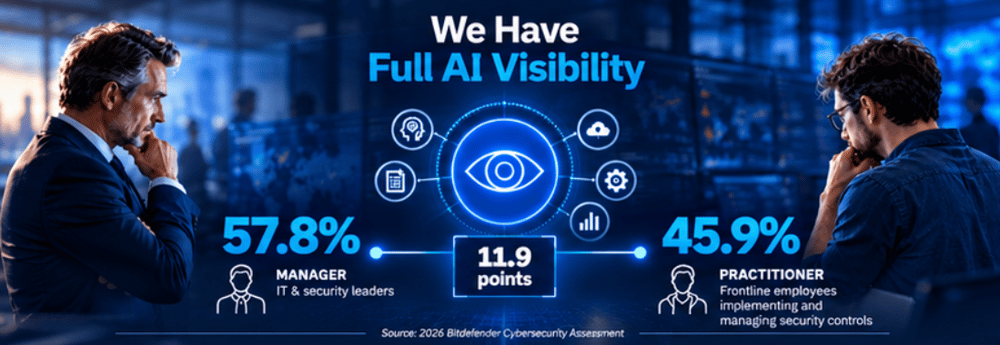
Obtenir une visibilité sur l’usage interne de l’IA est actuellement une priorité majeure pour la plupart des organisations. C’est aussi sur ce point que l’étude a mis en évidence le plus grand écart de perception entre les dirigeants et les équipes de terrain. Parmi les managers et les dirigeants, 57,8 % déclarent que leur organisation dispose d’une visibilité complète sur les outils d’IA utilisés par les employés. Pourtant, seuls 45,9 % des professionnels de terrain partagent cet avis, soit un écart de 11,9 points de pourcentage mis en évidence par l’étude.
« L’une des questions les plus difficiles que je pourrais sans doute poser à une organisation aujourd’hui serait : “Pouvez-vous me citer avec certitude toutes les plateformes d’IA que vos employés utilisent ?” Pour de nombreuses organisations, la réponse est non », explique Josh Armstrong, responsable senior du SOC mondial de Bitdefender.
Qu’est-ce qui explique cet écart de perception ? Les dirigeants peuvent penser que la gouvernance de l’IA repose sur un inventaire raisonnablement complet, tandis que les professionnels au plus près des postes et de l’activité des utilisateurs voient sans cesse apparaître des applications inconnues, des extensions de navigateur, des assistants de programmation, des agents et des connexions aux données.
Si la direction pense que la visibilité est meilleure qu’elle ne l’est réellement, l’organisation risque de sous-estimer son exposition au shadow AI, de surestimer la portée de ses politiques existantes ou de retarder ses investissements dans des outils capables d’identifier l’usage interne de l’IA.
Dirigeants et professionnels de terrain : qui est le plus optimiste quant aux améliorations de la sécurité ?
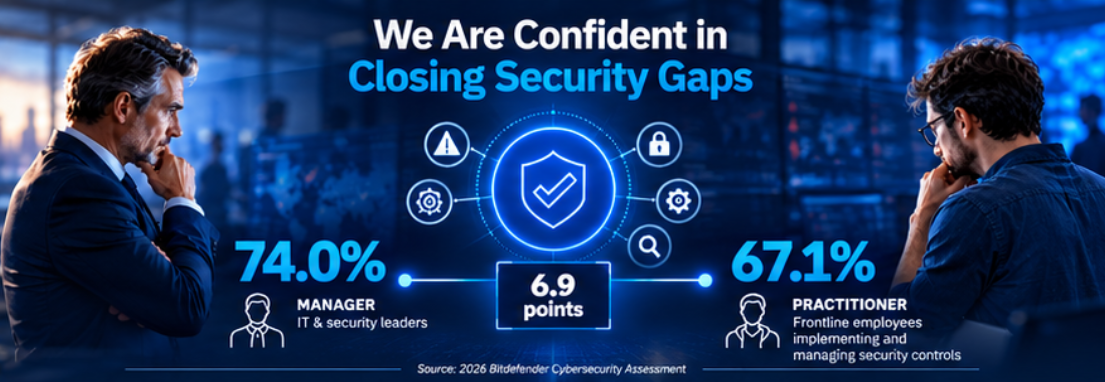
L’étude révèle que 74 % des dirigeants se disent confiants dans la capacité de leur organisation à combler ses lacunes de sécurité, contre 67,1 % des professionnels de terrain, soit un écart de 6,9 points.
Pour la direction, une initiative financée, une feuille de route approuvée ou une plateforme nouvellement déployée peuvent représenter des progrès significatifs. Les professionnels de terrain voient les choses autrement, explique Martin Zugec, directeur des solutions techniques chez Bitdefender. « Du point de vue d’un architecte de sécurité, on prête moins attention à ce qui est déjà sécurisé et on pense davantage à tout ce qui ne l’est pas encore et qu’il reste à traiter. »
Ces deux perceptions peuvent être valables en même temps.
Dirigeants et professionnels de terrain : la cybersécurité est-elle alignée sur les objectifs de l’entreprise ?
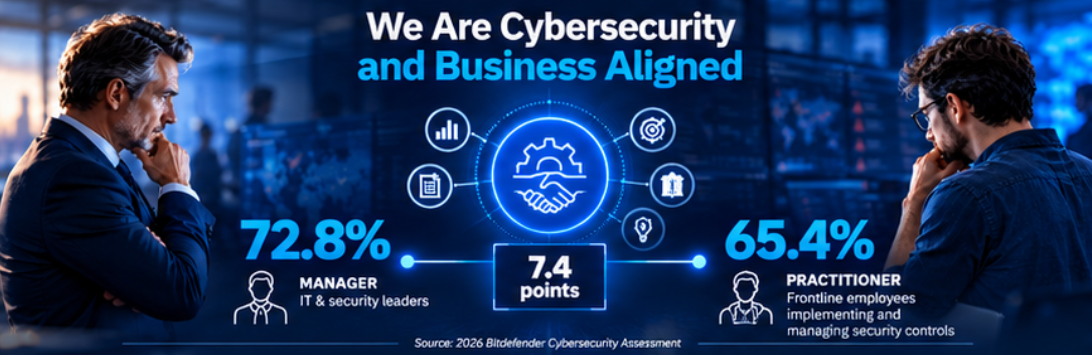
Selon le rapport 2026 Bitdefender Cybersecurity Assessment, la proportion de dirigeants et de managers estimant que la cybersécurité est alignée sur les objectifs de l’entreprise était supérieure de 7,4 points à celle des professionnels de terrain : 72,8 % des managers jugeaient les deux alignés, contre 65,4 % des professionnels de terrain.
Les dirigeants et les managers perçoivent souvent cet alignement à travers les budgets, les réunions de gouvernance et les plans stratégiques. Les équipes de terrain le vivent à travers les décisions opérationnelles : les exigences de sécurité sont-elles prises en compte suffisamment tôt, les responsables métier acceptent-ils les mesures nécessaires, et les équipes disposent-elles du temps et des ressources suffisants pour les mettre en œuvre ?
L’alignement inscrit dans une stratégie est important. C’est celui qui se concrétise dans les opérations quotidiennes qui lui donne toute sa réalité.
Dirigeants et professionnels de terrain : pouvons-nous combler le déficit de compétences en sécurité ?
L’écart de perception se réduit lorsque les répondants se penchent sur le développement des compétences des équipes. Près des trois quarts des dirigeants, soit 73,7 %, déclarent que leur organisation sait quelles compétences internes en cybersécurité elle doit développer. Parmi les professionnels de terrain, 68,7 % partagent cet avis, soit un écart de cinq points.
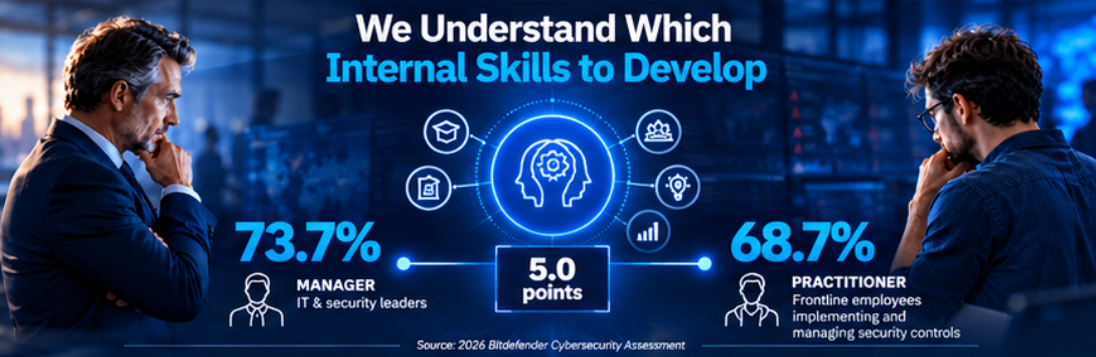
Savoir quelles compétences sont nécessaires n’est qu’un début. Les équipes de terrain voient aussi si les employés ont le temps de se former, si l’expertise est mise à profit et si les effectifs permettent à ces compétences de produire des effets concrets.
C’est là que la stratégie de développement des équipes se confronte à la capacité opérationnelle. Un plan de développement des compétences peut paraître complet vu d’en haut, tout en semblant hors de portée aux personnes chargées de le mettre en œuvre.
Dirigeants et professionnels de terrain : la conformité est-elle devenue trop lourde à gérer ?
La conformité accroît la pression sur la majorité des personnes qui travaillent dans la cybersécurité.
Selon l’étude, 65,2 % des dirigeants et des managers estiment que la conformité est devenue trop lourde à gérer, mais cette proportion tombe à 58,1 % chez les professionnels de terrain. Cela représente un écart de perception de 7 points.
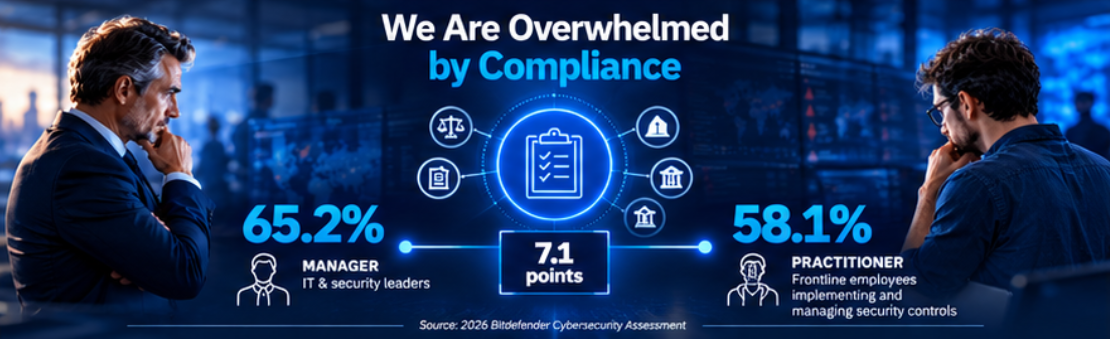
Cela peut s’expliquer par les responsabilités de la direction : interpréter les exigences, rendre compte de leur respect, présenter les résultats au conseil d’administration et répartir des ressources limitées. Les professionnels de terrain peuvent ressentir la charge opérationnelle de la conformité, tandis que les dirigeants en ressentent le poids organisationnel et les enjeux de réputation.
Quels facteurs expliquent globalement l’écart d’optimisme en cybersécurité ?
« Cet écart restera un défi, car les personnes sur le terrain voient beaucoup plus d’activités quotidiennes et comprennent donc mieux chaque lacune », explique Nicholas Jackson, directeur des services de cybersécurité chez Bitdefender. « Le secteur reste dans une situation où une grande partie des données transmises aux managers par les équipes de terrain sont fragmentaires, incomplètes, voire fondées sur des suppositions. Je pense donc que les managers finissent souvent par avoir un faux sentiment de confiance. »
Comment consulter l’intégralité de l’étude sur la cybersécurité ?
Téléchargez le rapport complet 2026 Bitdefender Cybersecurity Assessment pour découvrir les résultats et repérer les points sur lesquels les perceptions et la réalité opérationnelle peuvent diverger au sein de votre organisation.