

Une revue de cybersécurité doit apporter bien plus qu’une liste de lacunes.
Elle doit montrer aux organisations où se concentrent les risques, quelles améliorations sont prioritaires et comment transformer un temps, un budget et une expertise limités en progrès mesurables. Pourtant, même une évaluation approfondie peut manquer son objectif si les organisations ne traduisent pas ses conclusions en priorités claires et en progrès durables.
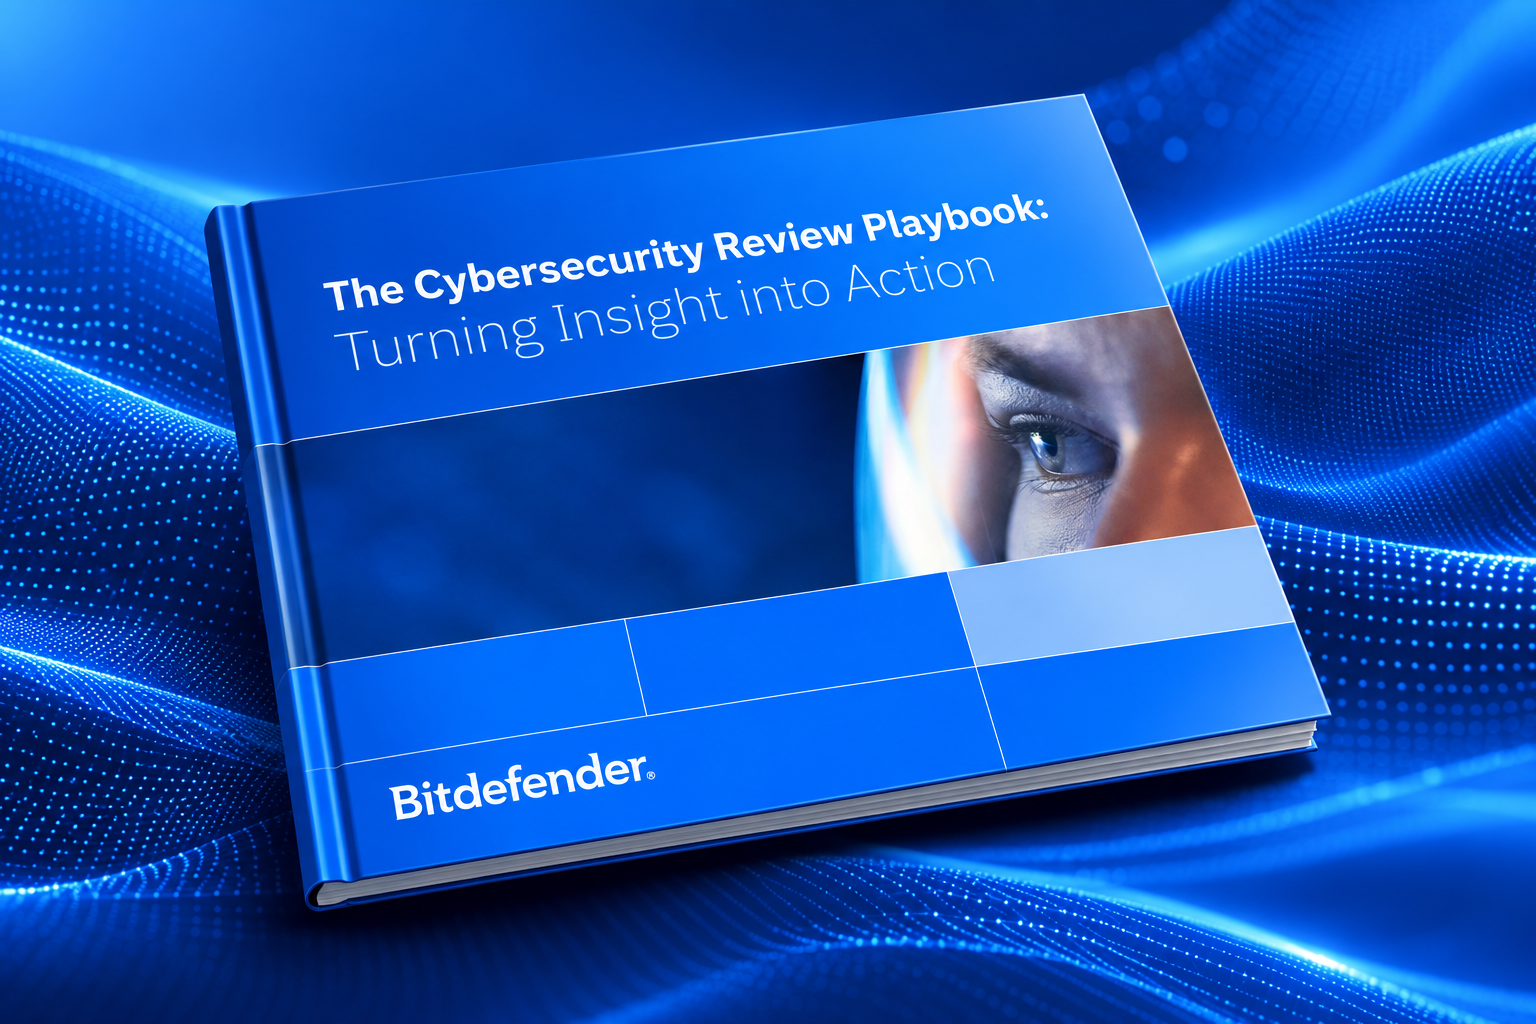
C’est pourquoi Bitdefender a créé son nouveau Guide pratique de la revue de cybersécurité : de l’analyse à l’action. Ce guide explique concrètement ce qu’une revue de cybersécurité efficace doit accomplir, comment s’y préparer et comment transformer ses résultats en une feuille de route alignée sur les objectifs de l’entreprise pour renforcer sa cyberrésilience.
Pourquoi les revues de cybersécurité sont-elles essentielles aujourd’hui ?
Les revues de cybersécurité sont essentielles, car les organisations ont souvent une vision incomplète des risques, même lorsqu’elles disposent de programmes de sécurité bien établis.
Les environnements actuels évoluent constamment. Les nouvelles applications, les services cloud, les identités, les connexions avec des tiers, les vulnérabilités et les outils d’IA accroissent l’exposition des organisations plus vite que les équipes de sécurité ne peuvent l’évaluer. Parallèlement, ces équipes doivent concilier les exigences opérationnelles immédiates avec les améliorations à plus long terme.
Une revue de cybersécurité permet d’y voir plus clair. Elle dresse un état des lieux de la maturité actuelle en matière de sécurité, évalue les risques liés aux personnes, aux processus et aux technologies, et détermine où les ressources peuvent avoir le plus d’impact. Au lieu de considérer toutes les faiblesses comme également urgentes, elle aide les organisations à déterminer ce qu’il faut traiter en premier et pourquoi.
Quelle est la différence entre un audit de conformité et une revue de cybersécurité ?
Un audit de conformité vise généralement à déterminer si une organisation respecte un ensemble défini d’exigences à un instant donné. La conformité et la cyberrésilience sont liées, mais ne sont pas interchangeables. Une revue de cybersécurité pose une question plus large : quel est le niveau de résilience de l’organisation et sur quoi doit-elle désormais concentrer son attention et ses ressources ?
Autrement dit, réussir un audit ne permet pas nécessairement de savoir si les mesures de sécurité fonctionnent efficacement en pratique, si des menaces émergentes ont créé de nouvelles lacunes ou si les investissements existants répondent aux risques les plus susceptibles de perturber l’activité.
Une revue efficace peut évaluer la sécurité au regard de référentiels reconnus tels que le NIST Cybersecurity Framework, ISO/IEC 27001, ISO/IEC 42001 et les CIS Controls, tout en tenant compte des priorités de l’entreprise, de ses obligations réglementaires et des menaces auxquelles elle est confrontée.
Comment les organisations peuvent-elles passer d’une revue de cybersécurité à l’action ?
Le rapport établi lors d’une revue de cybersécurité constitue le point de départ pour traduire les constats en une feuille de route concrète. Évaluez les risques à fort impact selon leur probabilité, leur exploitabilité, leurs conséquences potentielles sur l’activité et leur pertinence pour l’organisation. Les actions correctives peuvent ensuite être échelonnées pour tenir compte des dépendances, concilier les gains rapides avec les initiatives stratégiques et s’adapter aux budgets et aux ressources disponibles.
Certaines améliorations peuvent être immédiates : fermer les comptes inactifs, imposer l’authentification multifacteur, corriger les erreurs de configuration ou actualiser les politiques obsolètes. D’autres, comme la modernisation de la gestion des identités et des accès, la rationalisation des outils aux fonctionnalités redondantes ou la formalisation de la gestion des risques liés aux tiers, peuvent nécessiter une planification à plus long terme.
Les progrès doivent également être mesurés. Des indicateurs tels que le délai de traitement des risques critiques, la réduction de la surface d’attaque, l’adoption des politiques et l’amélioration de la couverture de détection permettent de vérifier si les actions correctives produisent des résultats significatifs.
Que contient le nouveau Guide pratique de la revue de cybersécurité ?
Le nouveau Guide pratique de la revue de cybersécurité : de l’analyse à l’action accompagne les responsables de la sécurité et les dirigeants tout au long du cycle de la revue. Il comprend :
- Un modèle de maturité en matière de sécurité et une grille de référence pour l’autoévaluation
- Des conseils pour choisir le type de revue de cybersécurité adapté
- Les principaux domaines de contrôle qu’une revue complète doit examiner
- Les étapes à suivre pour préparer les parties prenantes et rassembler la documentation
- Une méthodologie d’évaluation structurée
- Des pistes pour hiérarchiser les constats et élaborer une feuille de route de remédiation
- Des recommandations pour communiquer les résultats aux dirigeants, aux équipes techniques, aux auditeurs, aux clients et aux partenaires
- Des approches concrètes pour mesurer les progrès et améliorer la résilience en continu
Que votre organisation réalise sa première évaluation structurée ou affine un programme de sécurité déjà établi, le Guide pratique de la revue de cybersécurité peut vous aider à poser les bonnes questions et à tirer davantage de valeur de cette démarche.
Téléchargez le nouveau Guide pratique de la revue de cybersécurité : de l’analyse à l’action pour évaluer votre approche actuelle et commencer à tracer une voie plus claire entre l’évaluation et l’amélioration.
Quels sont les avantages d’une revue de cybersécurité indépendante par rapport à une autoévaluation ?
L’autoévaluation constitue un point de départ utile, mais elle a ses limites. Les équipes internes connaissent de près les systèmes et les processus qu’elles évaluent. Cette familiarité, les priorités concurrentes, les effectifs limités et l’absence de points de comparaison externes peuvent rendre les lacunes importantes plus difficiles à repérer ou à hiérarchiser objectivement.
Une revue de cybersécurité indépendante apporte un regard extérieur et une validation. Des évaluateurs expérimentés peuvent examiner à la fois la conception des mesures de sécurité et leur efficacité opérationnelle, comparer la posture de l’organisation aux référentiels reconnus et traduire les constats techniques en conséquences pour l’activité. Le résultat va au-delà d’un simple score de maturité : il s’agit d’un ensemble de constats hiérarchisés selon les risques et d’une feuille de route d’amélioration solidement étayée.
Bitdefender Cybersecurity Advisory Services propose des formules de revue flexibles pour les organisations à différents stades de maturité, du Cybersecurity Review Essentials Workshop destiné aux équipes informatiques et de sécurité à effectifs réduits aux revues complètes, en passant par les évaluations fondées sur des référentiels et les Frontier AI Readiness Assessments.
Chaque mission aide les organisations à mieux comprendre leur environnement, à orienter leurs investissements vers les risques les plus importants et à passer de décisions de sécurité réactives à une amélioration durable et mesurable.
Vous souhaitez obtenir une vision objective de votre posture de sécurité ? Faites appel à Bitdefender pour une revue de cybersécurité indépendante et transformez votre prochaine évaluation en actions concrètes.