

Pendant dix ans, la cybersécurité a appris à partir du principe que la brèche aura lieu (« assume the breach »). L'IA oblige aujourd'hui le secteur à repenser ce qui doit se produire avant elle.
Les acteurs malveillants peuvent générer, adapter et lancer des attaques plus rapidement. L'IA de pointe peut accélérer la découverte de vulnérabilités et réduire le délai avant exploitation. Dans le même temps, des collaborateurs de pratiquement tous les départements, ainsi que les développeurs, introduisent dans l'entreprise des chatbots, des assistants de programmation, des modèles locaux, des agents et des intégrations d'IA.
Pour la plupart des organisations, en particulier celles dont les équipes de sécurité sont réduites, le résultat est une surcharge de sécurité liée à l'IA : des attaques à la vitesse de la machine, une exposition interne accrue et toujours plus d'outils qui se disputent une attention limitée.
Comment l'adoption interne de l'IA élargit-elle la surface d'attaque ?
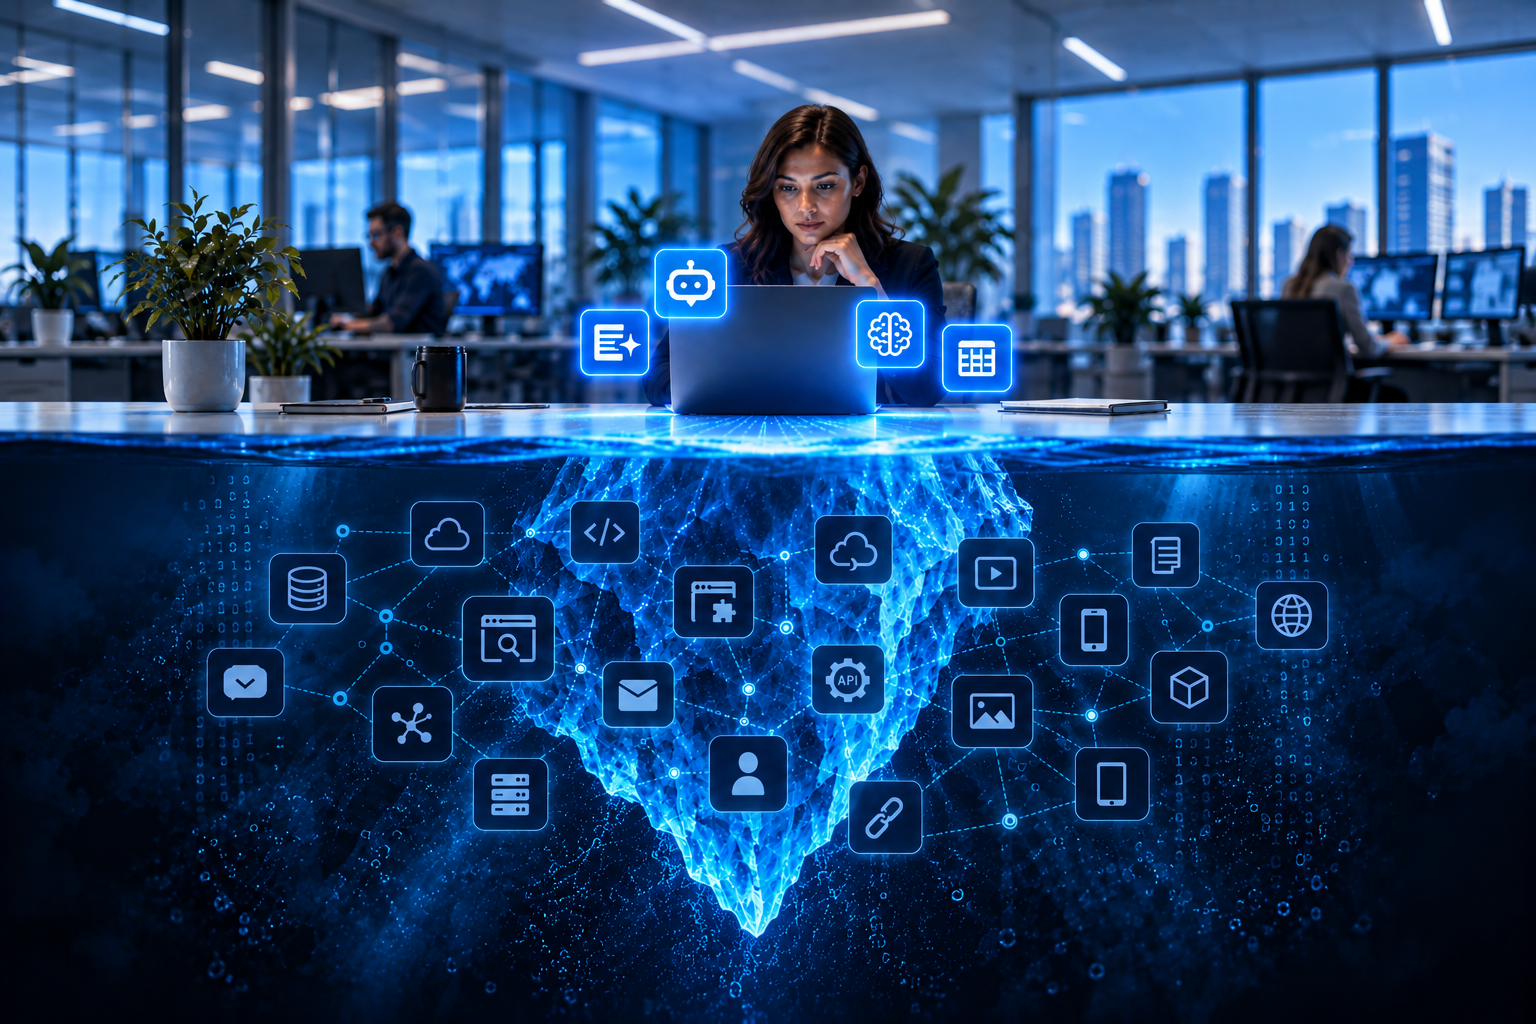
L'adoption interne de l'IA élargit la surface d'attaque via des outils, des terminaux, des intégrations et des connexions de données dont les équipes de sécurité ignorent parfois l'existence. L'IA entre par les applications web et de bureau, les extensions de navigateur, les environnements de développement, les modèles locaux, les agents, les plugins, les skills et les SaaS dotés d'IA.
Le Cybersecurity Assessment 2026 de Bitdefender révèle que 47,4 % des professionnels de l'IT et de la cybersécurité n'ont qu'une visibilité partielle sur les outils d'IA utilisés par les collaborateurs au sein de leur organisation. Cette enquête, menée auprès de 1 200 professionnels de l'IT et de la cybersécurité, montre également que la gouvernance interne de l'IA est la première initiative de sécurité pour l'année à venir (40 %), suivie de la gestion de la surface d'attaque liée au Shadow AI (35 %).
Les organisations ont besoin d'un moyen fiable pour déterminer quelle IA est présente, où elle opère, qui ou quoi elle affecte, et quelles activités présentent un risque réel.
Que doivent comprendre les équipes de sécurité de l'usage de l'IA ?
Les équipes de sécurité doivent répondre à quatre questions : quelle IA est présente ? Où et par qui est-elle utilisée ? Quels constats importent le plus ? Où faut-il appliquer des contrôles ?
Une simple liste brute d'outils ne suffit pas. Les équipes doivent distinguer les services approuvés des activités inconnues, relier l'exposition aux utilisateurs ou aux terminaux concernés, identifier les comportements à risque et suivre l'évolution dans le temps. Tout cela exige une visibilité que de nombreuses organisations souhaitent, mais n'ont pas.
Comment les organisations peuvent-elles identifier les usages d'IA à risque ?
De plus en plus d'organisations se tournent vers des solutions qui donnent aux équipes IT et sécurité une visibilité sur l'IA afin de prioriser les usages à risque. Bitdefender GravityZone AI Visibility and Control en est un exemple : il découvre les outils, applications, agents et services d'IA, puis évalue le risque et permet d'appliquer des politiques.
Il offre une supervision rapide des usages de l'IA et fournit à vos équipes les informations dont elles ont besoin :
- Découvrir quels outils d'IA sont présents et constituer un inventaire centralisé à l'échelle de l'organisation.
- Réduire les risques liés à l'IA qui comptent le plus, en priorisant les constats selon le risque et le contexte métier.
- Mobiliser la bonne réponse en examinant, en attribuant et en documentant les constats pour les investigations et les décisions de gouvernance.
- Renforcer les politiques en autorisant, examinant, restreignant ou bloquant l'activité IA grâce aux contrôles GravityZone intégrés.
Pour les clients existants, ces capacités reposent sur le même agent et la même console GravityZone. Il n'y a rien à désinstaller, et aucun produit autonome ne vient créer un silo supplémentaire.
Comment GravityZone découvre-t-il et priorise-t-il le risque lié à l'IA ?
Bitdefender GravityZone AI Visibility and Control associe un inventaire centralisé, des constats contextualisés et un workflow de revue. Il peut découvrir plus de 700 outils d'IA, dont des chatbots, des LLM locaux, des assistants de programmation, des agents, des serveurs MCP et des SaaS dotés d'IA.
Les équipes IT et sécurité peuvent examiner les constats par catégorie de risque, famille de services, entité concernée, source et niveau de gravité. Elles peuvent aisément séparer les usages autorisés des activités inconnues, non examinées ou à haut risque. La solution met les risques en évidence, puis organise le travail nécessaire pour les réduire.
Comment GravityZone transforme-t-il la politique IA en actions ?
Bitdefender GravityZone AI Visibility and Control transforme la politique IA écrite en actions concrètes, en aidant les équipes à décider quand autoriser, examiner, restreindre ou bloquer un comportement. Les constats peuvent orienter Web Access Control, le durcissement des terminaux et d'autres politiques GravityZone.
Cette approche ciblée évite les restrictions généralisées qui interrompent le travail légitime ou poussent les utilisateurs à contourner les processus établis. Une gouvernance fondée sur le risque protège les données et les systèmes tout en préservant l'innovation approuvée.
À mesure que l'adoption s'étend aux modèles locaux, aux agents, aux serveurs MCP et aux intégrations, les contrôles doivent suivre l'IA jusque sur le terminal et sur l'ensemble des connexions par lesquelles elle peut agir.
Pourquoi la cybersécurité revient-elle vers la prévention ?
La cybersécurité se réoriente vers la prévention parce que les organisations doivent supprimer davantage d'opportunités pour les attaquants avant que les attaques ne commencent. La détection et la réponse restent essentielles. Mais en faire la stratégie principale devient intenable.
« Gartner® prévoit que, d'ici 2029, 60 % des solutions de gestion unifiée de l'exposition intégreront des fonctions automatisées de remédiation, d'atténuation et de confinement afin d'intercepter les menaces de manière préemptive. »¹ Ces technologies s'appuient sur l'IA et le machine learning pour anticiper et neutraliser les menaces avant qu'elles ne se matérialisent.
Comme l'explique l'article The New AI Arms Race Starts Before the Attack, détecter les attaques plus vite est une bonne chose. Avoir moins d'attaques à détecter est préférable.
À quoi ressemble une sécurité de l'IA axée sur la prévention ?
Une sécurité de l'IA axée sur la prévention réduit en continu l'exposition et la charge de réponse, sans ajouter de complexité. Elle combine visibilité, priorisation pragmatique et contrôles applicables avant qu'un outil non identifié ou une intégration non sécurisée ne devienne un incident.
Avec GravityZone AI Visibility and Control, vous pouvez voir davantage, agir plus tôt et adopter l'IA avec plus de confiance, même si vous êtes une petite ou moyenne organisation dotée d'une équipe IT ou sécurité réduite. La détection reste votre filet de sécurité ; la sécurité préemptive réduit la fréquence à laquelle vous en avez besoin.
Lire : En savoir plus sur GravityZone AI Visibility and Control
Regarder : Bitdefender Launches GravityZone AI Visibility and Control To Address AI Risks
¹Gartner, Emerging Tech Impact Radar: Preemptive Cybersecurity, Elizabeth Kim et al., 9 September 2026. GARTNER est une marque commerciale de Gartner, Inc. et/ou de ses affiliés.