

Bitdefender a déployé de nouvelles fonctionnalités dans Bitdefender GravityZone, une plateforme de cybersécurité unifiée offrant des capacités de prévention, protection, détection et réponse pour les organisations de toutes tailles. Ces nouveautés s’inscrivent dans notre stratégie de sécurité multicouche et visent à simplifier le travail des analystes sécurité, administrateurs et utilisateurs.
Nouveautés pour les analystes en sécurité
Alors que les attaquants se fondent de plus en plus dans l’activité légitime, les analystes de sécurité doivent déceler les signes d’attaques sophistiquées et rendre visible ce qui ne l’est pas. Cette section présente de nouvelles fonctionnalités conçues pour renforcer les capacités des analystes, avec des outils améliorés de détection des menaces, d’investigation et de réponse.
Améliorations de l’assistant IA CLAIRE (accès anticipé)
Lorsqu’un analyste ouvre un incident et doit décider des mesures de confinement, l’assistant s’appuie désormais sur le contexte de cette page, plutôt que sur un prompt vide. CLAIRE, auparavant nommé GravityZone AI Assistant, est un assistant conversationnel intégré au Control Center. Il applique les capacités de raisonnement des grands modèles de langage (LLM) à la documentation du Bitdefender Support Center et aux données de votre environnement GravityZone pour répondre aux questions, formuler des recommandations et déclencher certaines actions de réponse.
CLAIRE est disponible dans le cadre d’un programme d’accès anticipé contrôlé (EAP). Il dispose désormais de sa propre entrée dans le menu de navigation GravityZone, avec une page Chat et une page Advisor briefing.
Sur les pages Incidents, Réseau et Politiques, une nouvelle conversation s’ouvre avec des suggestions de prompts propres à la page, et la prise en charge s’étend au reste de l’interface. Au fil de la conversation, CLAIRE propose des prompts complémentaires. Lorsqu’on lui demande d’isoler les postes associés à un incident, CLAIRE prépare une liste de postes à examiner. L’isolement n’est exécuté qu’après que l’analyste a ajusté cette liste et cliqué sur Isoler. En dehors du traitement des incidents, la page Advisor briefing répertorie des recommandations proactives sur la posture de sécurité. La page de détail de chaque recommandation explique pourquoi CLAIRE a retenu ce problème, présente les principaux éléments concernés et propose des actions correctives.
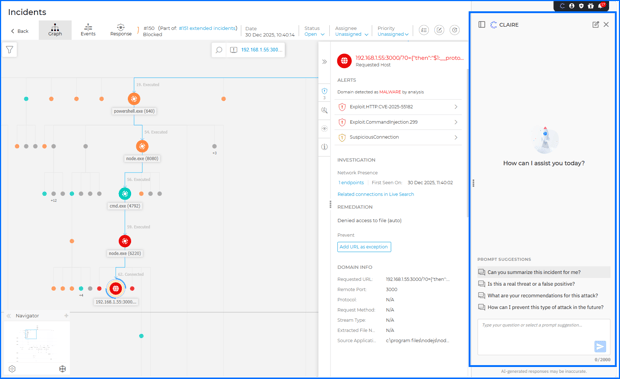
La fenêtre de conversation comporte également un bouton Stop permettant d’annuler un prompt avant la génération de la réponse. Un message s’affiche désormais lorsque vous atteignez votre limite d’utilisation, et toutes les conversations sont conservées pendant 30 jours.
Chemins d’attaque dans la Gestion de l’exposition GravityZone
Les attaquants atteignent rarement un actif critique en une seule étape. Ils enchaînent une erreur de configuration sur un actif avec un compte exposé ou une vulnérabilité sur le suivant. La fonctionnalité Chemins d’attaque est désormais disponible dans le cadre de la nouvelle licence Gestion de l’exposition GravityZone. Cette fonctionnalité corrèle les constats de risque sur les postes, les données de Gestion de la posture de sécurité cloud (CSPM) et les enregistrements d’actifs de Gestion de la surface d’attaque externe (EASM) afin de déterminer les chemins les plus probables qu’un attaquant pourrait emprunter pour compromettre vos actifs.
Chaque chemin d’attaque sous Gestion des risques > Chemins d’attaque présente un graphe et une liste d’actifs qui signalent les points d’entrée potentiels, les vulnérabilités exploitables et les erreurs de configuration le long du parcours. Le graphe peut mettre en évidence le chemin le plus court vers l’actif cible et montrer où une seule action corrective permet de rompre la plus grande partie de la chaîne. Les facteurs de risque tels que Exposition publique et Actif critique apparaissent dans le graphe comme dans le tableau des actifs. Lorsqu’un actif dispose également d’une entrée dans Gestion des risques, son panneau de détails comprend un bouton qui ouvre l’enregistrement correspondant dans Gestion des risques > Ressources ou Gestion des risques > Comptes.
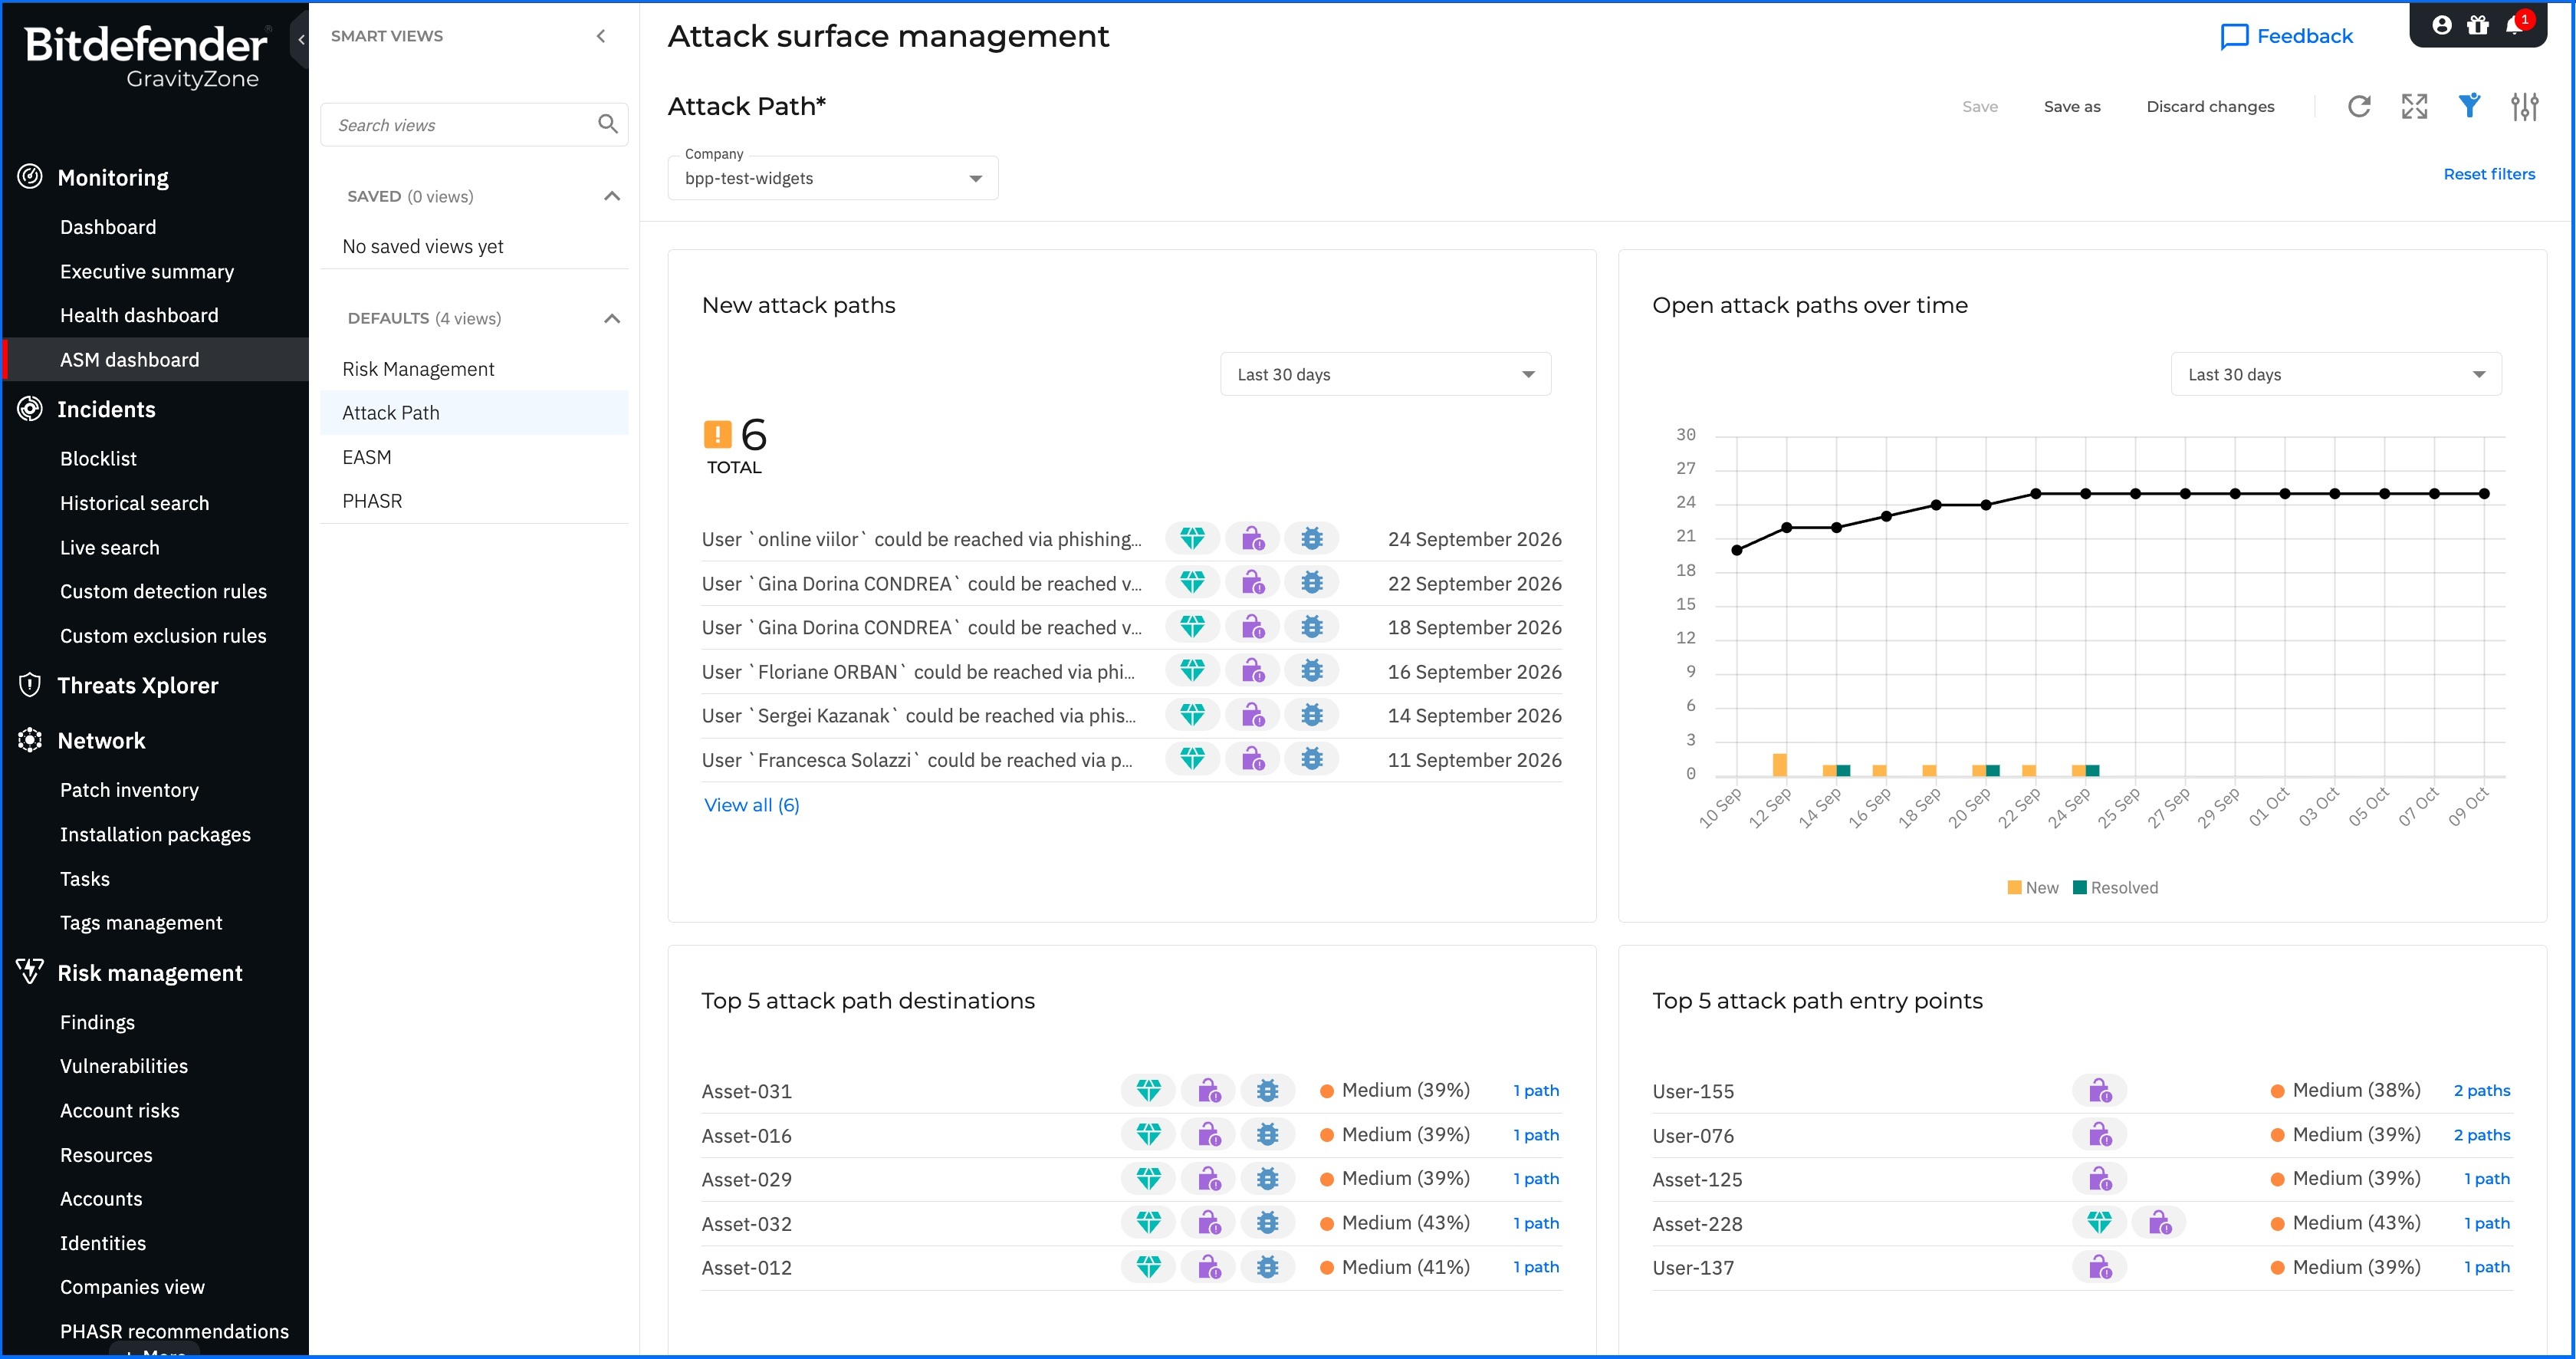
Quatre nouveaux widgets dans Surveillance > Tableau de bord ASM permettent de suivre les chemins d’attaque dans l’ensemble de l’environnement :
- Nouveaux chemins d’attaque : répertorie les nouveaux chemins d’attaque pour les périodes Dernières 24 heures, 7 derniers jours ou 30 derniers jours.
- Évolution des chemins d’attaque ouverts : représente les chemins d’attaque Nouveaux et Résolus, avec une courbe de tendance, pour les périodes 7 derniers jours, 30 derniers jours ou 90 derniers jours.
- Les 5 principales destinations des chemins d’attaque : répertorie les cinq actifs les plus souvent ciblés par les chemins d’attaque.
- Les 5 principaux points d’entrée des chemins d’attaque : répertorie les cinq actifs qui servent le plus souvent de points d’entrée aux chemins d’attaque.
Améliorations de la rubrique Visibilité et contrôle de l’IA
Les outils d’IA non gérés présents sur les postes font désormais partie courante de la surface d’attaque des organisations. Pour évaluer cette exposition, il faut pouvoir l’observer aux côtés des autres données de risque. La fonctionnalité IA Visibility and Control (AIVC) est une couche de découverte et d’analyse des risques qui indique quels logiciels d’IA sont installés et exécutés sur les postes gérés, et attribue un score de risque à chaque constat. Cette version étend les données AIVC au Tableau de bord ASM, à la page Services d’IA et à Gestion des risques > Ressources.
Surveillance > Tableau de bord ASM comprend désormais une vue intelligente dédiée à IA Visibility and Control, qui présente une synthèse de l’utilisation de l’IA et de l’exposition aux risques dans l’ensemble de l’organisation. Ses widgets montrent la posture de risque globale liée à l’IA, comparent les risques entre les catégories d’IA, répertorient les utilisateurs et les postes concernés, répartissent les constats par catégorie d’IA et recensent les services d’IA découverts. Les widgets AIVC peuvent également être ajoutés aux vues intelligentes personnalisées du tableau de bord.
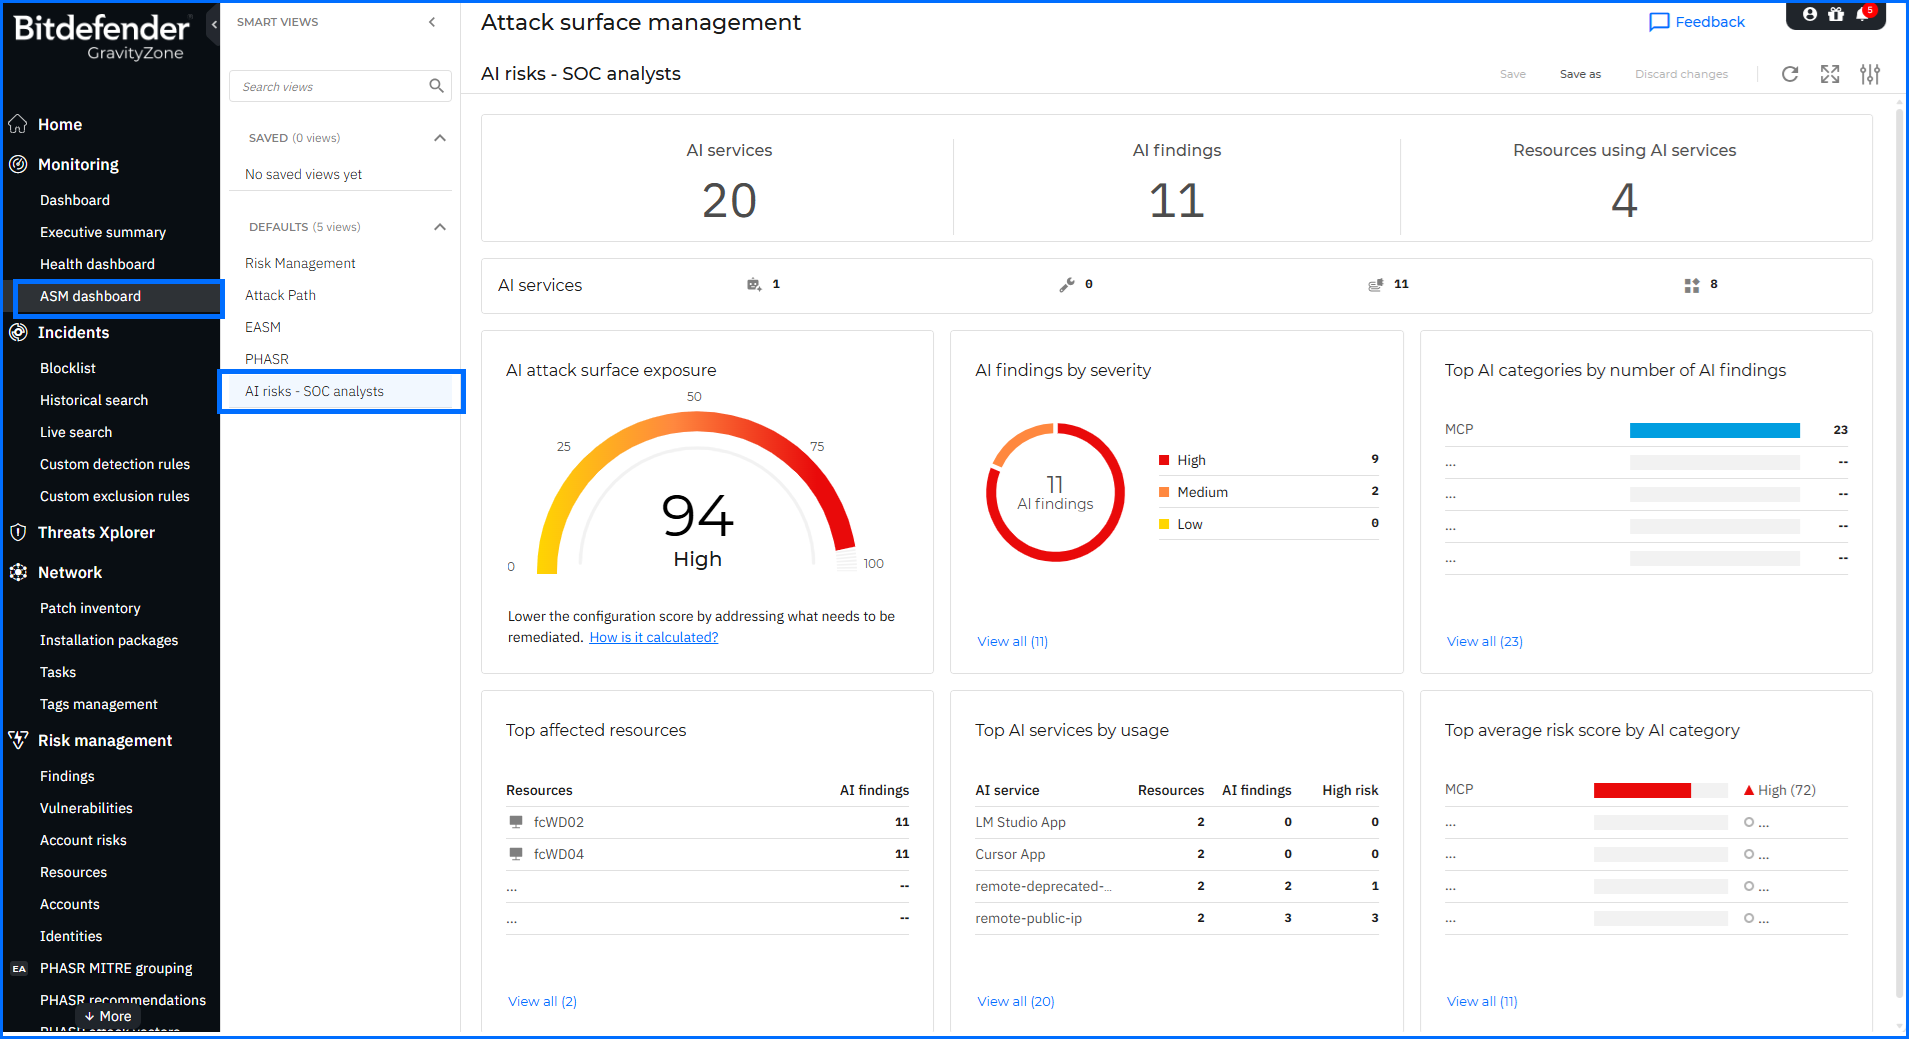
Dans IA Visibility and Control > Services d’IA, chaque service d’IA découvert affiche désormais le constat associé ou le nombre de constats, aussi bien dans la grille que dans les détails du service. Les analystes peuvent ensuite ouvrir la page Constats liés à l’IA pour mener leurs investigations. Les constats liés à l’IA apparaissent également dans Gestion des risques > Ressources, de sorte que l’exposition d’un poste aux risques liés à l’IA figure aux côtés de ses autres données de risque. Les analystes peuvent ainsi naviguer entre la ressource concernée, ses constats et les services d’IA associés.
Pour obtenir des informations complètes sur AIVC, nous vous invitons à regarder nos Masterclass ici.
Améliorations d’EASM
Le module Gestion de la surface d’attaque externe offre une vision de l’exposition d’une organisation sur Internet du point de vue d’un attaquant. Cette version apporte des précisions de classification aux constats relatifs aux domaines similaires et relie les adresses IP publiques découvertes aux serveurs gérés qui les utilisent.
Les domaines similaires signalés comme des tentatives potentielles d’usurpation de marque indiquent désormais la technique de typosquattage utilisée pour les créer : fautes d’orthographe, domaines de premier niveau alternatifs et substitutions par des caractères visuellement proches ou voisins sur le clavier. EASM met également en évidence les adresses IP publiques utilisées pour les communications externes par les serveurs gérés par Bitdefender Endpoint Security Tools (BEST). Les serveurs gérés qui utilisent chaque adresse sont consultables à côté de celle-ci. Les analystes peuvent identifier les adresses à ajouter à la liste d’analyse EASM, fournissant ainsi à Chemins d’attaque un contexte supplémentaire sur les points d’entrée potentiels dans le réseau de l’organisation.
Pour obtenir des informations complètes sur EASM, nous vous invitons à regarder nos Masterclass ici.
Améliorations de l'EDR et du XDR
La détection et la réponse sur les postes (EDR) de GravityZone et la détection et la réponse étendues (XDR) donnent aux analystes de sécurité les outils nécessaires pour détecter les menaces, mener des investigations et y répondre sur les postes gérés et les capteurs connectés. La télémétrie des événements bruts permet d’effectuer des recherches historiques et d’investiguer les incidents. Cette version modifie l’organisation et le partage des recherches et enrichit les données des incidents et des alertes.
Recherche et investigation
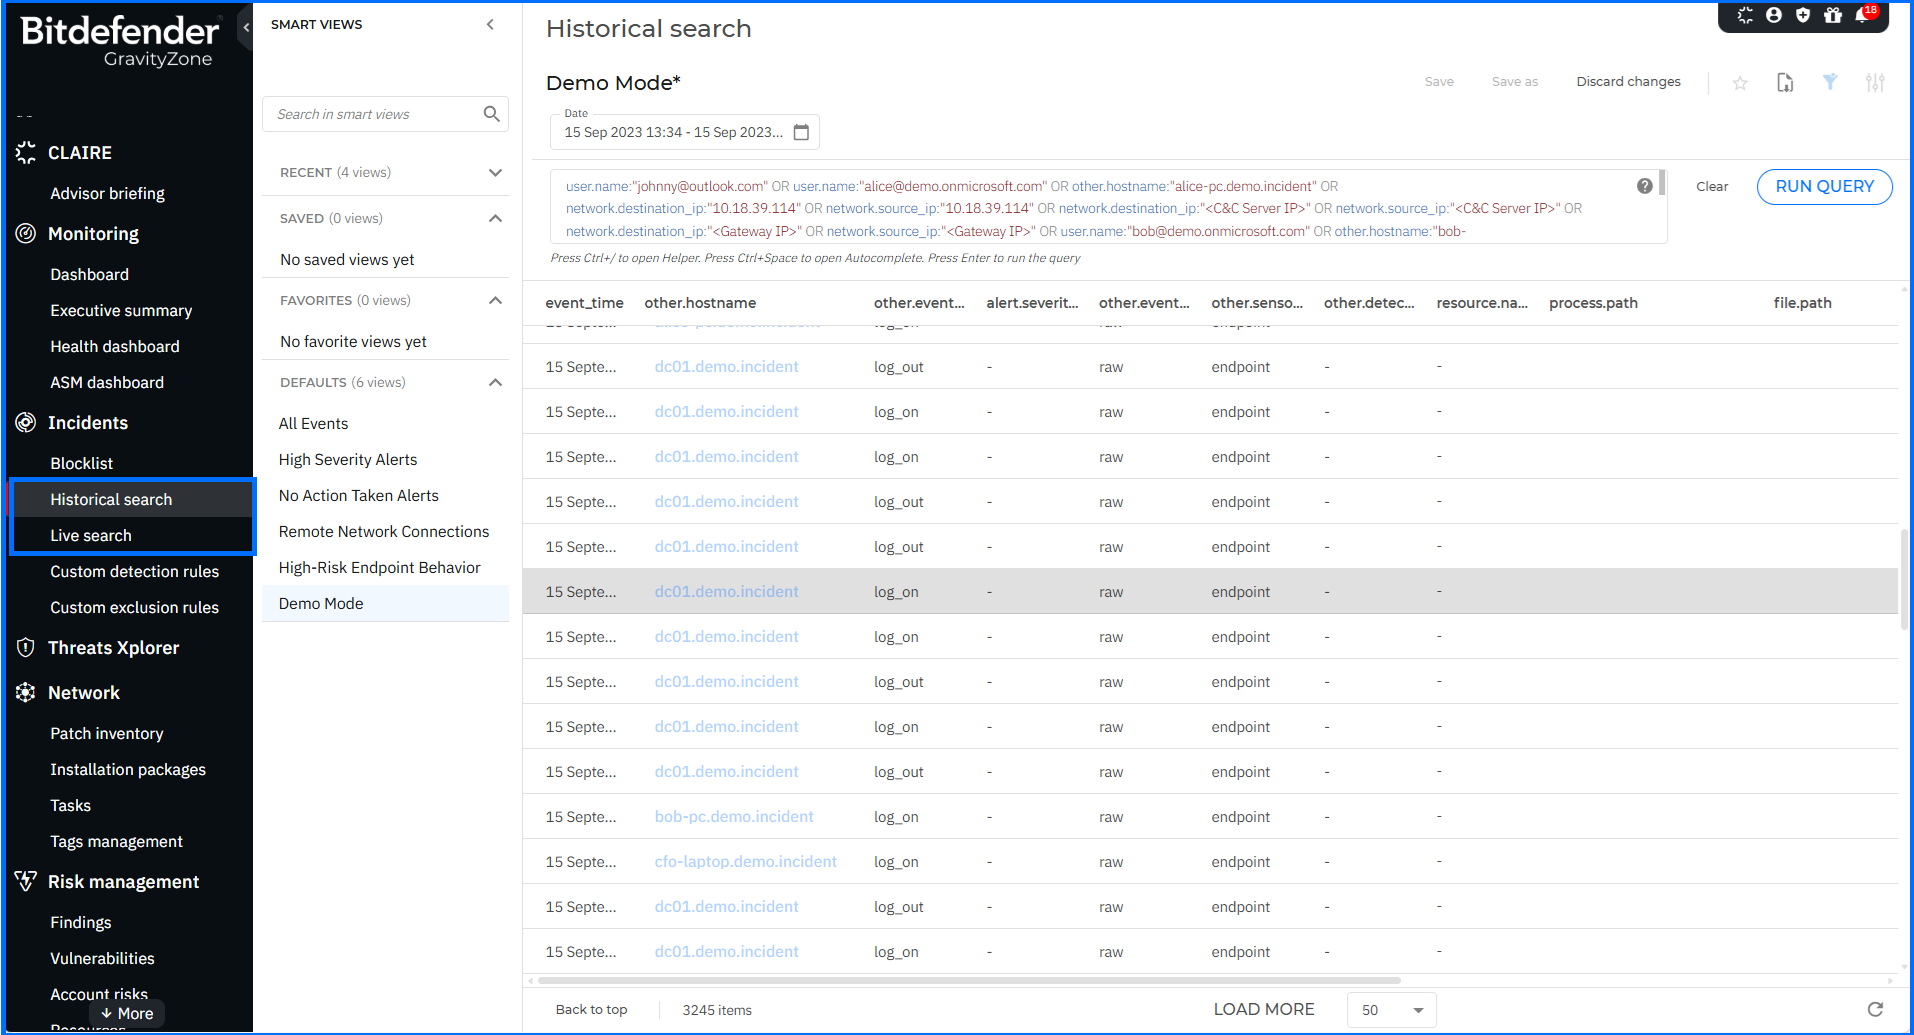
- Entrées de menu distinctes : Recherche dans l'historique et Recherche en direct apparaissent désormais comme deux entrées distinctes dans le menu de gauche du Centre de contrôle GravityZone.
- Vues intelligentes partagées : les vues intelligentes créées sur la page Recherche en direct peuvent désormais être partagées avec d’autres utilisateurs de l’entreprise, avec des droits de lecture seule ou de modification. Les administrateurs de l’entreprise peuvent modifier, supprimer, renommer ou rendre modifiable toute vue intelligente partagée, quels que soient son créateur et ses autorisations. Les autres utilisateurs ne peuvent supprimer, renommer ou rendre modifiables que les vues qu’ils ont créées, et ne peuvent modifier que celles qu’ils ont créées ou pour lesquelles ils disposent des droits de modification. Les vues intelligentes partagées apparaissent dans une section distincte du panneau Requêtes. Chacune comporte un bandeau indiquant ses droits d’accès, son créateur, la date et l’heure de sa dernière mise à jour et l’utilisateur qui l’a modifiée en dernier. Les actions de création, de modification et de suppression sont consignées sur la page Activité des utilisateurs, dans la zone Recherche en direct.
- Recherche par FQDN : Recherche dans l'historique permet désormais de rechercher et de filtrer les événements bruts et les alertes à partir des noms de domaine complets (FQDN) transmis par les postes. Le champ fqdn est disponible dans l’aide de l’éditeur de requêtes, sous la catégorie Autres, et other.fqdn peut être ajouté comme colonne dans le tableau des résultats et consulté dans le panneau de détails des événements.
Incidents et alertes
- Filtre par type d’entité : un nouveau filtre Type d’entité, accessible sous Plus de filtres sur la page Incidents, permet de limiter les incidents affichés selon les types d’entités qu’ils contiennent. Il accepte plusieurs sélections et propose les types d’entités présents dans vos incidents.
- Attribution Autoprotection : dans les détails des alertes des incidents sur les postes, les alertes générées par le module Protection contre les altérations affichent désormais Autoprotection dans le champ Détecté par.
- Tactiques MITRE ATT&CK : les détails des incidents et des alertes XDR et EDR prennent désormais aussi en charge les tactiques Développement de ressources, Furtivité, Neutralisation des défenses et Reconnaissance. Une activité auparavant classée comme Évasion des défenses peut désormais être signalée comme Furtivité ou Neutralisation des défenses, selon le contexte de détection.
- Horodatages à la seconde : les horodatages dans Incidents et Recherche dans l'historique incluent désormais les secondes, en plus des heures et des minutes.
Pour les analystes qui reconstituent une intrusion, les nouvelles tactiques et les horodatages à la seconde sont complémentaires. Une séquence au cours de laquelle un attaquant désactive un service de sécurité puis efface les journaux d’événements dans la même minute peut désormais être ordonnée avec précision, chaque étape étant associée à Neutralisation des défenses ou à Furtivité.
Pour approfondir la détection et la réponse avec GravityZone EDR et XDR, nous vous invitons à regarder nos Masterclass ici.
Nouveautés pour les administrateurs
Les administrateurs jonglent en permanence avec de nombreuses tâches et responsabilités et apprécient les outils qui facilitent leur travail quotidien. Cette section présente de nouvelles fonctionnalités conçues pour simplifier la gestion des fonctions de prévention, de protection et de détection dans une architecture de sécurité fondée sur la défense en profondeur.
Améliorations d'Extended Email Security
Bitdefender Extended Email Security (EES) propose des modèles de déploiement flexibles (Passerelle, par API et Unifié) pour offrir une défense complète contre le spear-phishing sophistiqué, l’usurpation de marque et les fraudes liées à la chaîne d’approvisionnement. Cette version ajoute des règles de prévention des pertes de données sortantes, un accès à la console pour les distributeurs et une étape de confirmation de la connexion via le fournisseur d’identité.
Les règles DLP du module Sécurité étendue des e-mails couvrent désormais aussi les e-mails sortants pour les modèles de déploiement Passerelle et Unifié, qui nécessitent un Relais SMTP sortant. Les règles inspectent l’objet, les en-têtes, le corps, les types de pièces jointes, les URL et les motifs de données sensibles, notamment les numéros de carte bancaire, les numéros de compte bancaire internationaux (IBAN) et les numéros de sécurité sociale américains (SSN). Les messages sortants correspondant aux règles sont placés en Quarantaine ou supprimés avec Supprimer. Vous pouvez appliquer ces mesures globalement ou cibler certains clients, domaines ou utilisateurs.
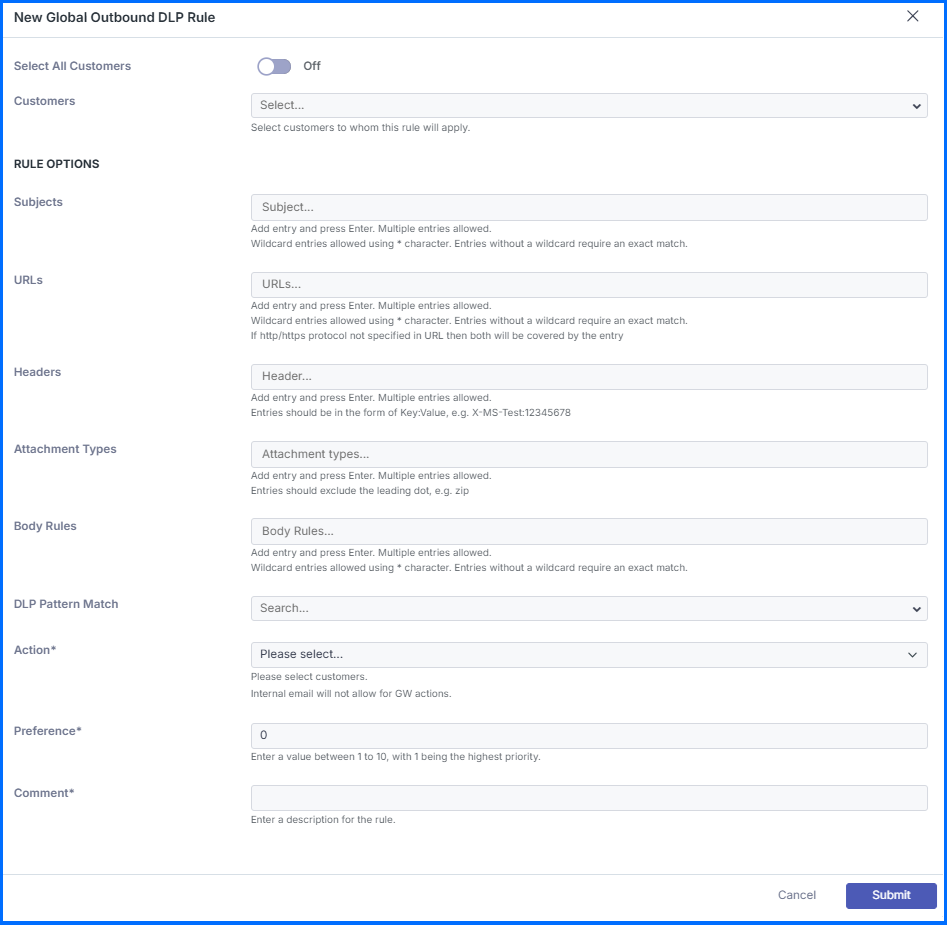
Les distributeurs et les partenaires de niveau supérieur peuvent désormais accéder directement, depuis la section Extended Email Security, aux consoles Extended Email Security des partenaires en aval qu’ils gèrent, à travers les différents niveaux de la hiérarchie, sans que le module Extended Email Security soit activé pour leur propre entreprise. La visibilité des consoles respecte les paramètres existants Votre partenaire Bitdefender peut vous aider à gérer la sécurité, et les actions disponibles sont déterminées par les autorisations Extended Email Security de chaque entreprise accessible. Pour en savoir plus, consultez l’article TechZone dédié ici.
De plus, les utilisateurs qui se connectent avec leurs identifiants GravityZone et ouvrent la console Sécurité étendue des e-mails voient désormais une demande de confirmation. Celle-ci leur demande d’approuver le basculement automatique vers le fournisseur d’identité GravityZone (IdP) avant de poursuivre.
Pour approfondir la Extended Email Security, nous vous invitons à regarder nos Masterclass ici.
Authentification unique pour Security Data Lake
Les équipes de sécurité qui utilisent Security Data Lake en parallèle de GravityZone peuvent désormais se connecter aux deux services avec les mêmes identifiants professionnels. Bitdefender GravityZone Security Data Lake associe des opérations SIEM à un stockage en lac de données évolutif et à des analyses avancées, en collectant et en corrélant des données issues de multiples sources de l’organisation pour une recherche proactive des menaces.
Security Data Lake prend désormais en charge l’authentification unique (SSO) via GravityZone IdP Proxy, afin que les utilisateurs s’authentifient auprès du fournisseur d’identité de leur organisation. GravityZone IdP Proxy prend en charge le SSO avec SAML 2.0 et le protocole System for Cross-domain Identity Management (SCIM) pour gérer et vérifier les identités numériques dans l’ensemble de l’écosystème GravityZone.
Avec l’ajout de Security Data Lake, la connexion à ce service est désormais gérée par l’infrastructure d’identité existante de l’organisation, comme pour les autres services GravityZone connectés via IdP Proxy.
Améliorations de la rubrique Réseau
L’inventaire Réseau de GravityZone offre aux administrateurs une vue consolidée de tous les postes, conteneurs et actifs réseau gérés dans leur environnement. Cette version ajoute deux identifiants réseau à la page Réseau et affine une option de filtre :
- Colonne et filtre IP publique : affichent l’adresse IP publique de chaque poste, séparément de la colonne et du filtre IP existants, qui indiquent l’adresse IP locale. Le filtre permet la recherche textuelle avec commence par ou contient, de sorte qu’une adresse IP partielle renvoie également des résultats. Les postes importés au moyen d’intégrations telles qu’Active Directory, Microsoft Entra ID, VMware vCenter ou Amazon Web Services (AWS) n’affichent pas d’adresse IP publique.
- Colonne et filtre Adresses MAC : affichent les informations d’adresse MAC de chaque poste avec les mêmes options de recherche textuelle. Les appareils dotés de plusieurs interfaces réseau affichent toutes leurs adresses MAC dans une seule cellule, et le filtre peut correspondre à n’importe laquelle d’entre elles.
- Option de rôle de Golden Image : l’option Golden Image du filtre Rôle n’apparaît désormais que lorsque cette fonctionnalité est activée pour votre entreprise.
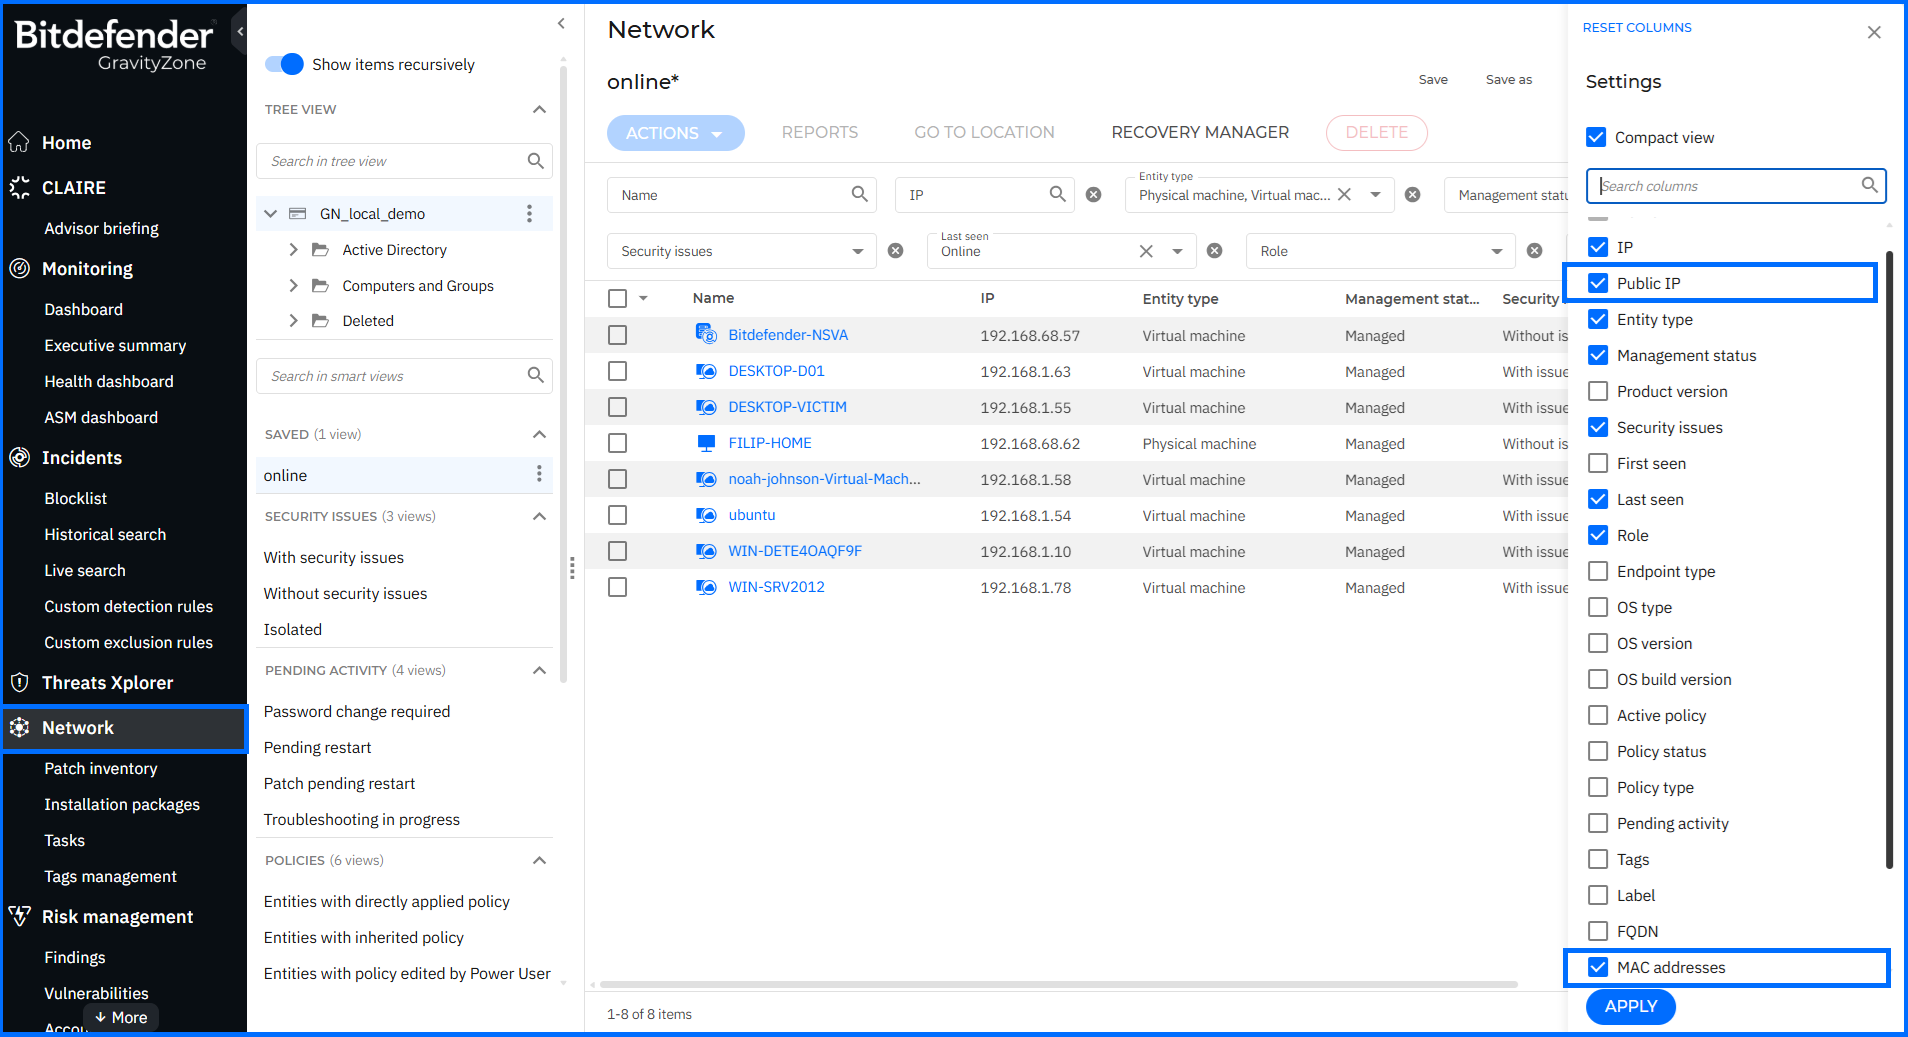
Grâce à la recherche des adresses IP publiques et MAC directement dans la grille, les administrateurs peuvent retrouver un poste à partir d’une adresse connue, rapprocher les appareils des données exportées depuis des outils réseau ou de sécurité externes et filtrer de vastes inventaires de postes même lorsqu’ils ne connaissent qu’une partie de l’adresse.
Améliorations de Compliance Manager
Compliance Manager dans GravityZone associe les résultats issus des terminaux aux principales normes réglementaires et sectorielles de conformité. Il offre ainsi aux administrateurs une vue structurée de la posture de conformité de leur organisation à travers l’ensemble des actifs gérés.
Cette mise à jour ajoute deux nouvelles normes de conformité, désormais disponibles sur les pages Constats, Risques liés aux identités et Gestionnaire de conformité :
- BNM RMIT 2025 (MY) : publié par Bank Negara Malaysia (BNM), le document de politique Gestion des risques in Technology (RMiT) définit les exigences de gestion des risques technologiques pour les institutions financières, couvrant la gouvernance technologique, la gestion de la cybersécurité et la résilience opérationnelle.
- CSA Cyber Trust 2025 (SG) : délivré par la Cyber Security Agency of Singapore (CSA), Cyber Trust est un label de certification fondé sur les risques destiné aux organisations disposant de mesures et de pratiques de cybersécurité étendues. L’édition 2025 étend son périmètre à la sécurité du cloud, des technologies opérationnelles (OT) et de l’IA.
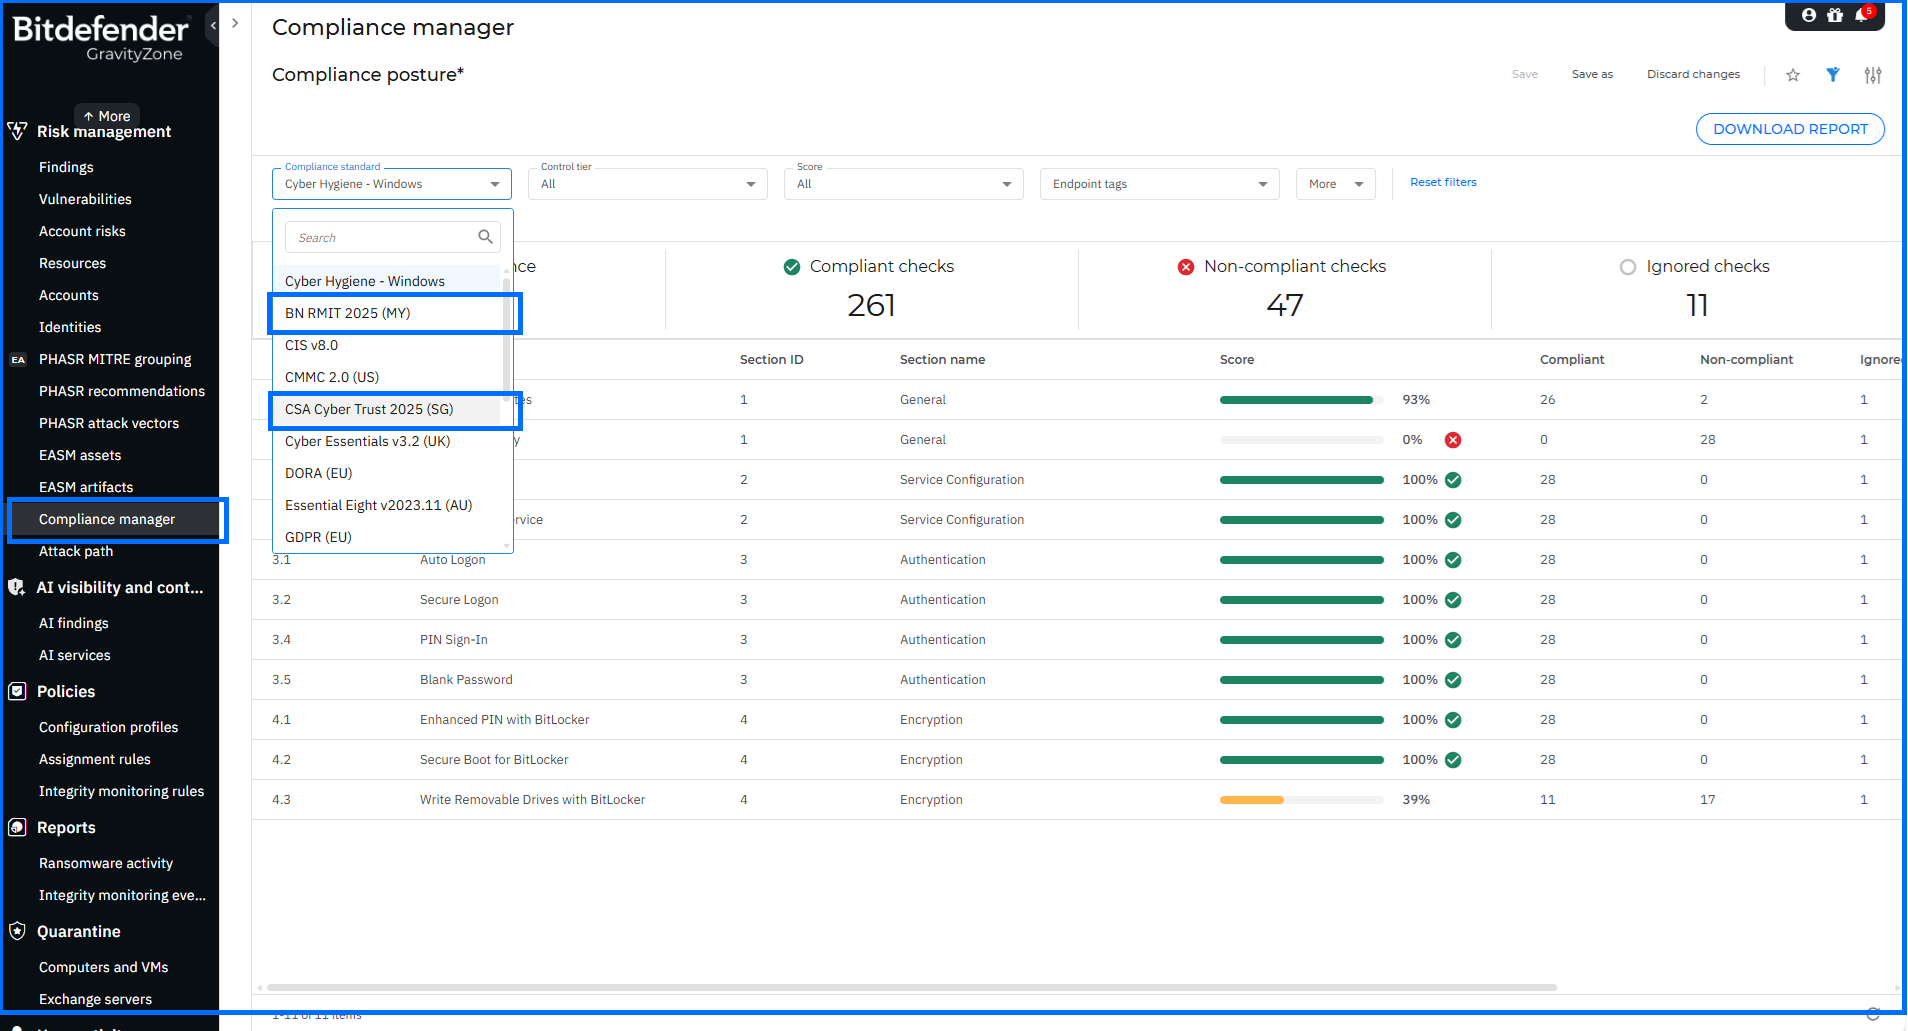
De plus, une nouvelle colonne et un nouveau filtre Notes sur la page Gestionnaire de conformité permettent aux administrateurs d’ajouter et de consulter des notes pour chaque contrôle, comme des justifications, des éléments de contexte ou des liens vers une documentation externe. Ces notes peuvent également être incluses lors de l’exportation des rapports de conformité au format PDF ou XLSX.
Pour une analyse approfondie de Compliance Manager, nous vous invitons à regarder nos Masterclass ici.
Améliorations de la télémétrie de sécurité
Les organisations qui corrèlent l’activité des postes dans leur propre plateforme de gestion des informations et des événements de sécurité (SIEM) dépendent de la diversité et de la dénomination des événements qu’elles reçoivent. La fonction Télémétrie de sécurité transmet à un SIEM tiers les événements bruts du système d’exploitation des postes exécutant BEST. Les administrateurs configurent cette fonction dans la politique, sous Général > Télémétrie de sécurité, où ils sélectionnent les types d’événements à envoyer. Cette version regroupe tous les événements par catégorie, ajoute une description pour chaque catégorie et chaque événement et élargit la couverture avec des types d’événements supplémentaires.
La page Télémétrie de sécurité répertorie désormais les types d’événements dans des catégories nommées. Chaque catégorie et chaque événement possède une description, afin que les administrateurs puissent comprendre ce qu’un événement collecte avant de l’activer. Les catégories et types d’événements suivants sont désormais disponibles :
- Service : Ajouté, Changement d’état, Modifier.
- Tâche planifiée : Créer, Supprimer, Modifier.
- Gestion des comptes et authentification : Créer un compte local, Supprimer un compte local, Échec de connexion, Paramètres modifiés.
- Activité du shell et des scripts : Commande de l’invite de commandes, Commande PowerShell, Journalisation des blocs de script PowerShell, Tampon de l’interface d’analyse antimalware (AMSI).
- Activité des tâches du service de transfert intelligent en arrière-plan (BITS) : Ajouter un fichier, Créer, Supprimer.
- Activité de l’infrastructure de gestion Windows (WMI) : Méthode d’exécution, Nouvelle activité, Nouvelle liaison.
- Périphérique et pilote : Chargement d’un module de pilote, Montage de matériel, Démontage de matériel.
- Agent BEST : Demande de désinstallation de l’agent.
- Politique d’audit : Modifier la politique d’audit Windows.
- Processus : Injection.
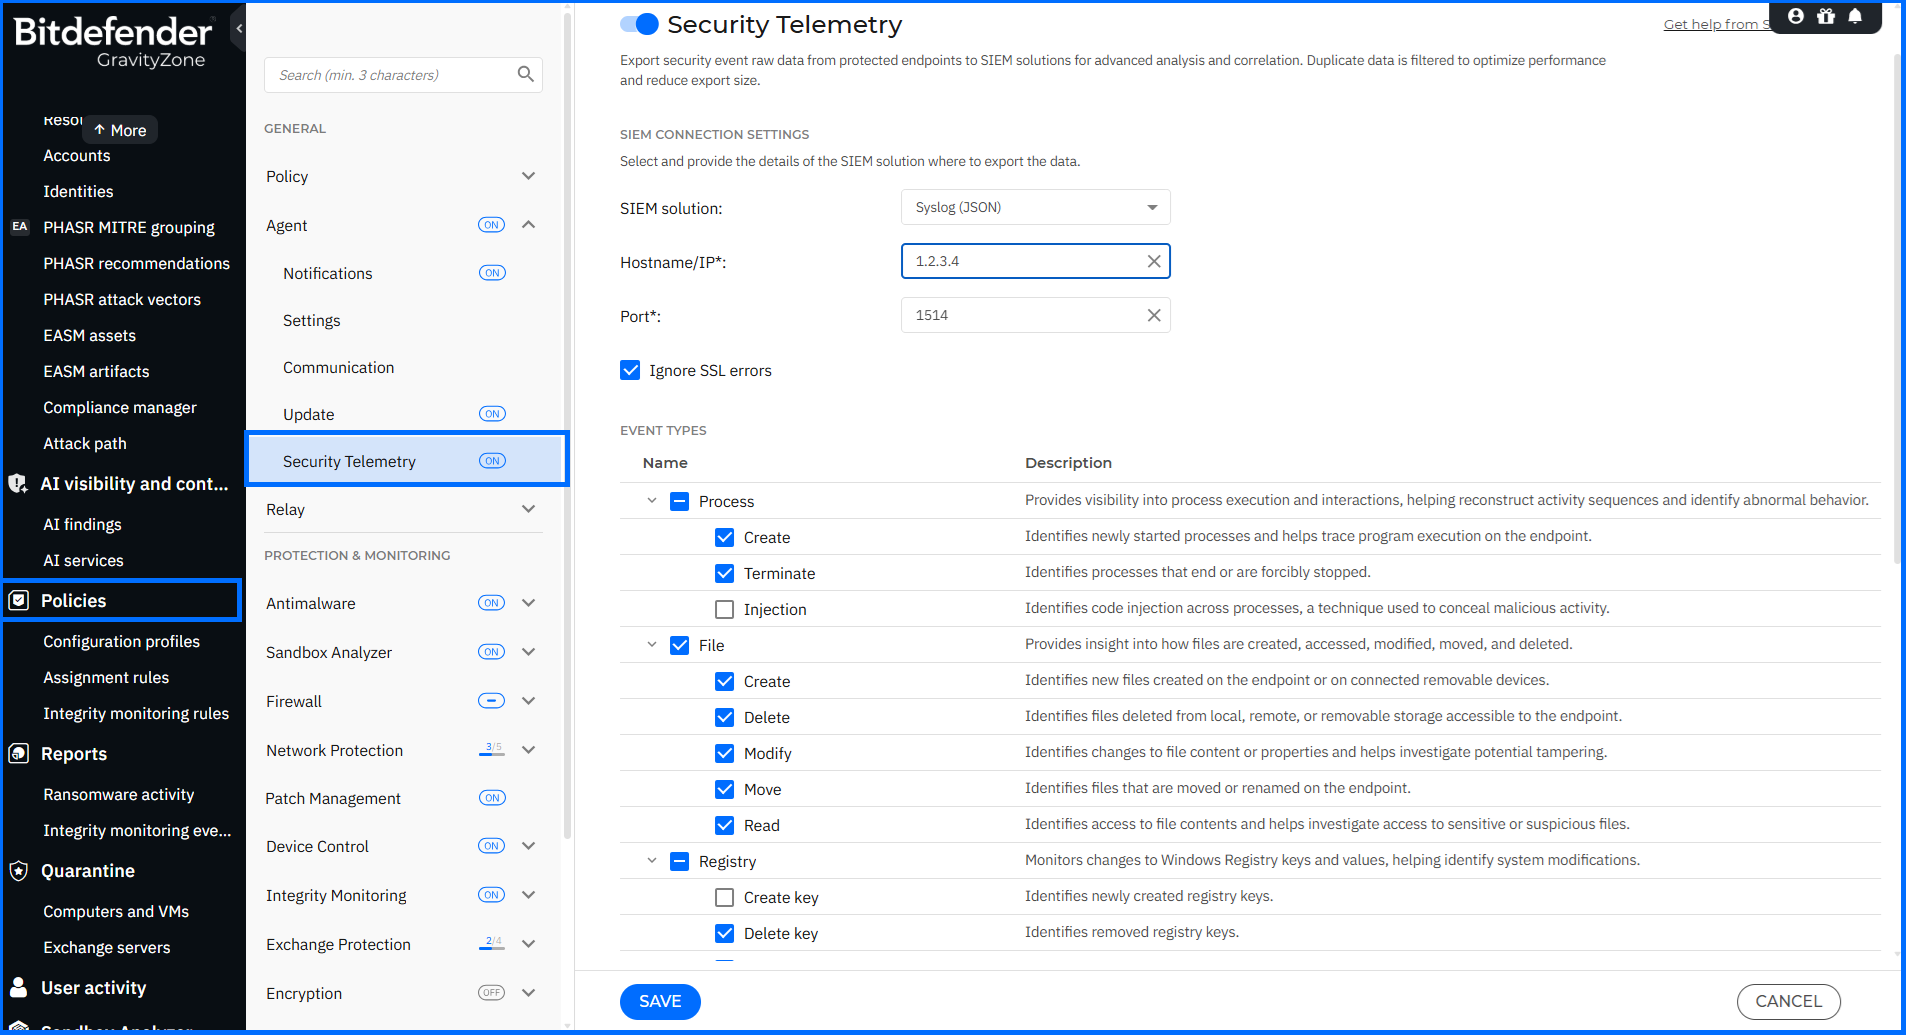
Les types d’événements existants figurent désormais dans les nouvelles catégories sous des noms plus courts :
- Processus : Créer et Terminer, auparavant Création de processus et Suppression de processus.
- Fichier : Créer, Supprimer, Modifier, Déplacer et Lire, auparavant Création de fichier, Suppression de fichier, Modification de fichier, Déplacement de fichier et Lecture de fichier.
- Registre : Créer une clé, Supprimer une clé, Modifier une valeur et Supprimer une valeur, auparavant Création de clé de registre, Suppression de clé de registre, Modification de valeur de registre et Suppression de valeur de registre.
- Gestion des comptes et authentification : Connexion et Déconnexion (ancien libellé : Fermer la session).
- Réseau : Connexion et Requête DNS.
Pare-feu pour macOS
- Colonne Plateforme : le tableau Politiques > Pare-feu > Règles comprend une nouvelle colonne Plateforme, qui peut être filtrée et indique le système d’exploitation auquel chaque règle s’applique.
- Règles existantes : toutes les règles déjà définies dans une politique sont automatiquement associées à Windows comme plateforme par défaut.
- Protocoles pris en charge : la liste complète des protocoles pris en charge sur macOS est disponible sur le Centre d’assistance Bitdefender ici.
Le déploiement du module Pare-feu sur les postes macOS se fera par étapes. Sa disponibilité dans certains environnements pourra donc intervenir après la mise à jour de la console.
Clés API de service
Les intégrations automatisées, telles que les connecteurs SIEM, les systèmes de gestion des tickets et les scripts d’orchestration, utilisent souvent des clés API liées à un compte utilisateur individuel. Leur accès dépend donc de ce compte et de ses autorisations. GravityZone introduit désormais des clés API de service dédiées et des comptes de service associés, qui permettent de gérer les intégrations automatisées et l’accès aux API indépendamment des clés API utilisateur.
Les clés API de service sont gérées depuis la nouvelle page Comptes > Clés API de service, qui permet de créer, modifier, cloner, suspendre, activer et supprimer des clés. Vous pouvez configurer chaque clé avec des autorisations spécifiques pour les modules API, un périmètre ciblant une entreprise et des dossiers, ainsi qu’une durée de validité de 1 à 365 jours. L’accès à cette page est contrôlé par la nouvelle autorisation Gérer les clés API de service, disponible dans les paramètres du compte utilisateur sous Comptes.
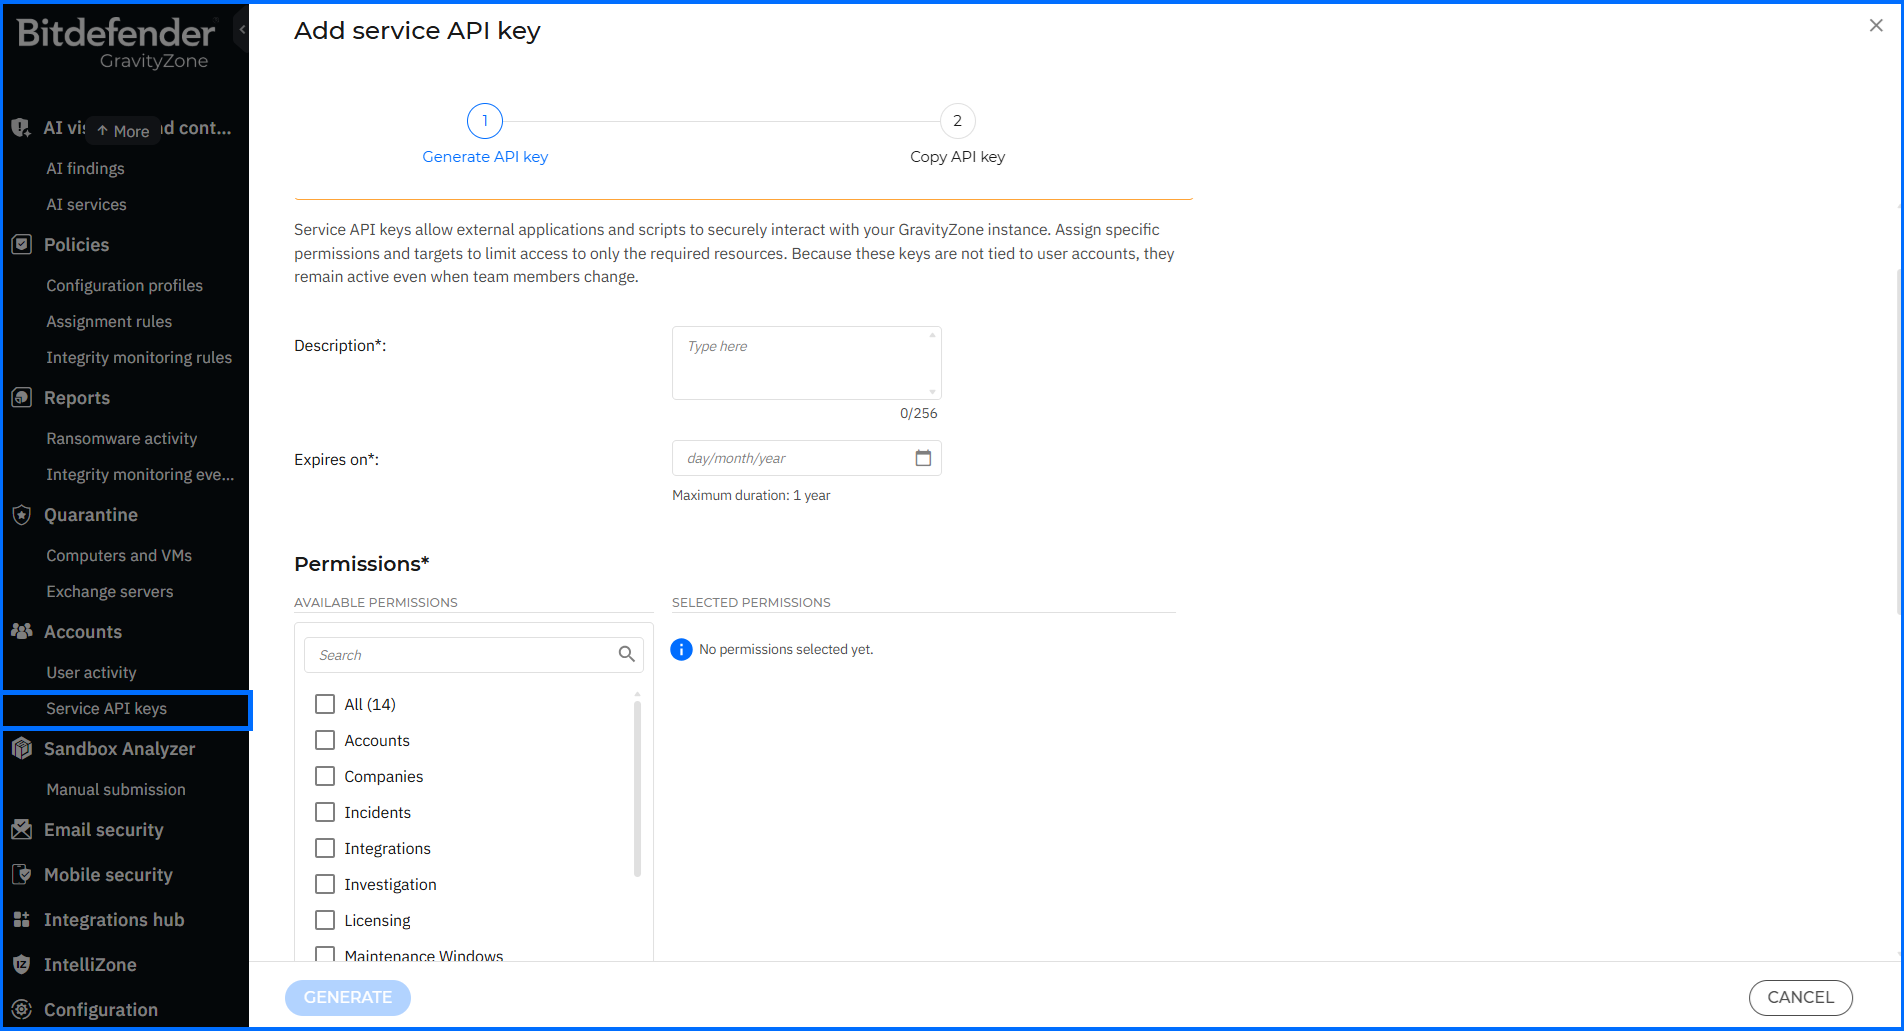
Les événements du cycle de vie des clés sont consignés dans le journal Activité des utilisateurs, et les administrateurs peuvent recevoir des notifications par e-mail et dans le Centre de contrôle avant leur expiration. L’accès des intégrations reste ainsi vérifiable et limité aux entreprises et aux modules API dont chaque intégration a besoin.
Vous trouverez davantage d’informations sur les clés API de service dans le Centre d’assistance Bitdefender ici.
Améliorations des API
Les API du Centre de contrôle Bitdefender permettent aux développeurs d'automatiser les flux de travail professionnels. Ces API sont exposées via le protocole JSON-RPC 2.0. Vous trouverez des exemples d'utilisation et de la documentation dans notre Centre d'assistance, situé ici.
Cette mise à jour introduit de nouvelles méthodes, des événements push et des paramètres de réponse pour prendre en charge l’attribution et le suivi des incidents, les autorisations des clés API de service, la visibilité sur les tâches d’analyse, l’inventaire réseau et la configuration des packages macOS.
- Incidents : la nouvelle méthode assignIncident permet d’attribuer et de réattribuer en masse les incidents de détection et de réponse sur les postes (EDR) et de détection et de réponse étendues (XDR) à des utilisateurs GravityZone éligibles, ainsi que de supprimer les attributions. Toutes les modifications d’attribution sont consignées dans le panneau Historique de l’incident et sur la page Activité des utilisateurs du Centre de contrôle GravityZone. Les actions effectuées par les analystes de détection et de réponse managées (MDR) sont attribuées à un compte Service MDR.
- Diffusion d’événements : six nouveaux événements de l’API Event Push signalent les mises à jour des incidents EDR et XDR : incident-status-changed, incident-assignee-changed, incident-priority-changed, incident-note-created, incident-note-updated et incident-note-deleted. Ils sont activés au moyen de la méthode setPushEventSettings existante. Le contenu de l’événement push État de la tâche inclut désormais aussi le paramètre parentTaskId, qui permet de relier les tâches parentes à leurs sous-tâches.
- Entreprises : la méthode getCompanyDetails renvoie désormais l’état des entreprises en cours de migration entre partenaires au lieu d’une erreur générique.
- Comptes : les méthodes de l’API Comptes prennent désormais en charge l’autorisation manageServiceAPIKeys, qui correspond à l’autorisation Gérer les clés API de service décrite dans la section Clés API de service ci-dessus. Les méthodes createAccount, updateAccount, getAccountsList et getAccountDetails acceptent et renvoient désormais les identifiants de rôle mis à jour utilisés avec les clés API de service.
- Réseau : la réponse de getTaskStatus comprend désormais les paramètres subTaskId (identifiant unique de la sous-tâche) et scanType dans l’objet subtasks pour les tâches d’analyse (Type 1). Cela permet d’identifier le type d’analyse : Analyse rapide, Analyse complète, Analyse personnalisée, Analyse réseau, Analyse de la mémoire ou Analyse YARA. Les méthodes getEndpointsList et getNetworkInventoryItems renvoient également l’adresse IP publique du poste dans le paramètre publicIp.
- Packages : les méthodes createPackage, updatePackage et getPackageDetails permettent désormais de configurer et d’installer le module Pare-feu sur les postes macOS.
Pour approfondir l’API GravityZone, nous vous invitons à regarder nos Masterclass ici.
Où en savoir plus sur Bitdefender GravityZone ?
Pour en savoir plus sur la plateforme Bitdefender GravityZone, contactez-nous directement, ou un partenaire Bitdefender. Vous pouvez également commencer un essai gratuit en demandant une démonstration ici.
La plateforme de sécurité unifiée Bitdefender GravityZone offre une solution unique pour l’ensemble des besoins de sécurité de votre organisation. Alors que le paysage numérique évolue, Bitdefender garde une longueur d’avance en proposant des capacités de prévention, de protection, de détection et de réponse pour contribuer à protéger les organisations de toutes tailles dans le monde entier.